یکی از بخشهای مهم امنیت شبکه در محصولات ESET، قابلیت IDS یا Intrusion Detection System است. IDS وظیفه دارد ترافیک شبکه را بررسی کند و الگوهایی را که میتوانند نشاندهنده حمله، سوءاستفاده از آسیبپذیری یا فعالیت مشکوک در شبکه باشند شناسایی کند.
در نسخههای جدید ESET، این قابلیت در بخش Network Attack Protection قرار دارد و علاوه بر شناسایی حملات شبکه، میتواند از سیستم در برابر برخی تلاشها برای سوءاستفاده از آسیبپذیریهای شناختهشده محافظت کند. ESET اعلام میکند که ترافیک مشکوک یا مخرب شناساییشده توسط این بخش میتواند مسدود شود.
به همین دلیل، وقتی کاربر عبارت IDS در نود 32 را جستجو میکند، معمولاً هدف او یکی از این موارد است: بررسی دلیل دریافت هشدار شبکه، ایجاد یک استثنا برای IP یا برنامهای که به اشتباه شناسایی شده، یا ساخت یک قانون اختصاصی برای کنترل نوع خاصی از تشخیصهای IDS.
نکته مهم: IDS Rules برای کاربران عادی معمولاً نیازی به تغییر ندارند. اگر ESET بدون دلیل مشخص ارتباطی را مسدود نمیکند، بهتر است قوانین پیشفرض را تغییر ندهید.
Network Attack Protection چه تفاوتی با IDS Rules دارد؟
Network Attack Protection لایه اصلی محافظت در برابر حملات شبکه است و محتوای ترافیک شبکه را برای شناسایی حملات بررسی میکند. در مقابل، IDS Rules ابزار پیشرفتهتری است که به کاربر اجازه میدهد نحوه برخورد ESET با برخی تشخیصهای مشخص را سفارشی کند.
بنابراین میتوان این دو بخش را به شکل زیر در نظر گرفت:
Network Attack Protection → سیستم اصلی شناسایی و مسدودسازی حملات شبکه
IDS Rules → تنظیم رفتار ESET در برابر برخی تشخیصهای IDS
این تفاوت اهمیت زیادی دارد؛ زیرا IDS Rule با Firewall Rule یکسان نیست و نباید برای هر مشکل اتصال به اینترنت از IDS Rule استفاده کرد.
IDS در ESET چگونه از کامپیوتر محافظت میکند؟
فرض کنید یک مهاجم تلاش کند از یک آسیبپذیری شناختهشده در یک سرویس یا برنامه روی کامپیوتر شما سوءاستفاده کند. اگر الگوی این فعالیت توسط سیستم حفاظت شبکه ESET شناسایی شود، ترافیک مربوط به آن میتواند بهعنوان حمله تشخیص داده شده و مسدود شود.
ESET توضیح میدهد که Network Attack Protection برای بهبود شناسایی Exploitهای مربوط به آسیبپذیریهای شناختهشده طراحی شده است. همچنین رویدادهای مهمی که توسط Network Protection شناسایی میشوند در لاگهای مربوط به حفاظت شبکه ثبت میشوند.
این موضوع باعث میشود IDS فقط یک سیستم هشداردهنده نباشد و بتواند در فرایند جلوگیری از برخی حملات شبکه نیز نقش داشته باشد.
چگونه IDS را در ESET فعال کنیم؟
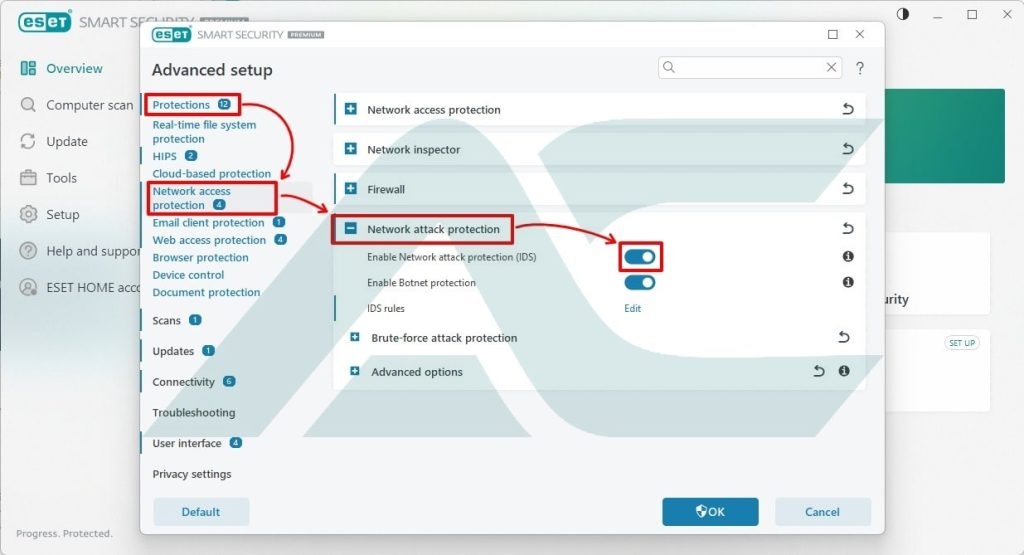
در نسخههای جدید ESET Internet Security و برخی محصولات دارای قابلیت Firewall، مسیر تنظیمات IDS به شکل زیر است:
ESET → Advanced setup (F5) → Protections → Network access protection → Network attack protection
در این قسمت گزینه Enable Network Attack Protection (IDS) را مشاهده میکنید. برای محافظت مناسب، بهتر است این گزینه فعال باقی بماند. ESET نیز فعال بودن Network Attack Protection را برای محافظت در برابر حملات شبکه توصیه میکند.
در همین بخش گزینه Enable Botnet Protection نیز وجود دارد که برای شناسایی و مسدود کردن ارتباط با سرورهای فرماندهی و کنترل مخرب یا همان Command and Control طراحی شده است.
مسیر ساخت IDS Rule در ESET
برای ساخت قانون اختصاصی IDS باید وارد تنظیمات پیشرفته ESET شوید و مسیر زیر را دنبال کنید:
Advanced setup (F5) → Protections → Network access protection → Network attack protection → IDS rules
در این بخش فهرستی از قوانین IDS موجود نمایش داده میشود. برای ساخت قانون جدید، روی Add کلیک کنید. همچنین میتوانید قوانین موجود را با گزینه Edit تغییر دهید یا با Delete حذف کنید.
یکی از نکات مهم در این بخش، اولویت قوانین است. قوانین و استثناها بر اساس ترتیب خود بررسی میشوند؛ بنابراین اگر چند Rule روی یک رویداد مشابه اعمال شوند، ترتیب آنها میتواند روی نتیجه نهایی تأثیر بگذارد.
آموزش ساخت یک IDS Rule
پس از کلیک روی Add، پنجره ایجاد قانون باز میشود. در این قسمت باید مشخص کنید قانون دقیقاً برای چه نوع تشخیصی اعمال شود و ESET در صورت مشاهده آن چه رفتاری داشته باشد.
۱. Detection؛ انتخاب نوع تشخیص
گزینه Detection مشخص میکند قانون برای کدام نوع تشخیص IDS اعمال شود.
در این قسمت باید نوع حمله یا رویدادی را انتخاب کنید که میخواهید رفتار ESET در برابر آن را تغییر دهید. بنابراین انتخاب Detection باید با دقت انجام شود؛ زیرا انتخاب یک مورد کلی میتواند باعث شود Rule روی رویدادهای بیشتری نسبت به چیزی که انتظار دارید اعمال شود.
برای مثال، ممکن است ESET یک نوع خاص از Port Scan یا فعالیت شبکه را تشخیص دهد و شما بخواهید فقط رفتار مربوط به همان تشخیص را سفارشی کنید.
۲. Threat name؛ تعیین نام تهدید
در بعضی از تشخیصها میتوانید Threat name را مشخص کنید. این گزینه برای محدود کردن قانون به یک نام تهدید مشخص کاربرد دارد و همیشه برای همه Detectionها در دسترس یا ضروری نیست.
اگر دقیقاً نمیدانید تشخیص ثبتشده در لاگ چیست، بهتر است قبل از ایجاد Rule ابتدا جزئیات رویداد را بررسی کنید.
۳. Application؛ محدود کردن قانون به یک برنامه
در صورت نیاز میتوانید IDS Rule را به یک برنامه خاص محدود کنید. برای این کار باید مسیر فایل اجرایی برنامه را مشخص کنید.
برای مثال، اگر تشخیص فقط هنگام اجرای یک برنامه مشخص اتفاق میافتد، میتوانید مسیر فایل اجرایی همان برنامه را در Rule قرار دهید.
در مستندات ESET تأکید شده است که در فیلد Application باید مسیر فایل برنامه انتخاب شود و صرفاً وارد کردن نام برنامه کافی نیست.
۴. Remote IP address؛ تعیین IP مقصد
یکی از کاربردیترین گزینههای IDS Rule، تعیین Remote IP address است. با استفاده از این بخش میتوانید قانون را به یک IP، محدودهای از IPها یا یک Subnet خاص محدود کنید.
برای مثال، اگر یک سیستم داخلی شناختهشده باعث ایجاد یک هشدار مشخص میشود و مطمئن هستید فعالیت آن کاملاً مجاز است، میتوانید Rule را به IP همان سیستم محدود کنید؛ بهجای اینکه رفتار IDS را برای تمام ارتباطات تغییر دهید.
این روش معمولاً از ایجاد یک استثنای بسیار گسترده امنتر است.
پیشنهاد مطالعه : ESET LiveGuard چیست و چگونه کار میکند؟
Action در IDS Rule چه کاری انجام میدهد؟
بخش Action مشخص میکند ESET در صورت مطابقت رویداد با Rule چه رفتاری داشته باشد.
در این بخش معمولاً با گزینههایی مانند Block یا Allow و همچنین حالت پیشفرض ESET مواجه میشوید. در برخی تنظیمات نیز میتوان مشخص کرد که رویداد به کاربر اطلاع داده شود یا در لاگ ثبت شود. مستندات ESET برای IDS Rules امکان کنترل رفتار مسدودسازی، اعلان و ثبت رویداد را توضیح میدهد.
در اینجا باید بسیار محتاط باشید. انتخاب Allow برای یک Detection بدون اینکه دلیل هشدار را بدانید، میتواند سطح حفاظت سیستم را کاهش دهد.
Notify؛ نمایش هشدار به کاربر
اگر میخواهید هنگام تطبیق Rule یک اعلان روی دسکتاپ نمایش داده شود، میتوانید گزینه Notify را فعال کنید.
این گزینه زمانی مفید است که در حال بررسی یک مشکل شبکه هستید و میخواهید متوجه شوید Rule چه زمانی اجرا شده است. اگر یک رویداد شناختهشده و غیرضروری مرتباً تکرار میشود، میتوانید پس از بررسی دقیق، نمایش اعلان را غیرفعال کنید اما همچنان ثبت رویداد در لاگ را فعال نگه دارید.
Log؛ ثبت رویداد IDS در لاگ
گزینه Log برای ثبت اجرای Rule در گزارشهای ESET استفاده میشود.
در فرایند عیبیابی، فعال بودن ثبت لاگ بسیار مفید است؛ زیرا میتوانید بعداً بررسی کنید چه Detectionای شناسایی شده، چه زمانی رخ داده و Rule شما چگونه روی آن تأثیر گذاشته است.
اگر هدف شما صرفاً حذف هشدارهای تکراری است، بهتر است قبل از خاموش کردن کامل ثبت رویداد، علت اصلی هشدار را مشخص کنید.
یک مثال کاربردی برای ساخت IDS Rule
فرض کنید در یک شبکه داخلی، ESET مرتباً یک ارتباط مشخص بین دو دستگاه را بهعنوان یک فعالیت مشکوک شناسایی میکند، در حالی که میدانید این ارتباط مربوط به یک دستگاه معتبر شبکه است.
در این شرایط بهتر است ابتدا لاگ ESET را بررسی کنید و نوع Detection، IP مبدأ یا مقصد و سایر اطلاعات رویداد را مشخص کنید. سپس در بخش IDS Rules یک قانون جدید ایجاد کنید و آن را تا حد امکان به همان Detection و IP موردنظر محدود کنید.
ساختار منطقی چنین Ruleای میتواند به شکل زیر باشد:
Detection مشخص + IP مشخص + برنامه مشخص در صورت نیاز + Action مناسب
این روش بهتر از ایجاد یک Rule عمومی برای تمام ترافیک شبکه است؛ زیرا دامنه قانون را محدود نگه میدارد و احتمال کاهش غیرضروری سطح امنیت را کمتر میکند.
چگونه یک IDS Rule را ویرایش یا حذف کنیم؟
برای ویرایش قانون، وارد بخش IDS rules شوید، Rule موردنظر را انتخاب کنید و روی Edit کلیک کنید. اگر دیگر به قانون نیاز ندارید، میتوانید آن را انتخاب کرده و Delete را بزنید. ESET همچنین امکان جابهجایی اولویت قوانین را فراهم کرده است.
اگر یک Rule صرفاً برای رفع موقت مشکل ایجاد شده است، بهتر است پس از رفع مشکل دوباره آن را بررسی کنید. نگه داشتن تعداد زیادی Rule قدیمی میتواند مدیریت تنظیمات امنیتی را دشوار کند.
تفاوت IDS Rule و Firewall Rule چیست؟
این یکی از مهمترین موضوعاتی است که هنگام آموزش IDS در نود 32 باید به آن توجه کرد.
IDS Rule بیشتر برای کنترل رفتار ESET در برابر انواع مشخصی از تشخیصهای مربوط به Network Attack Protection استفاده میشود؛ در حالی که Firewall Rule برای کنترل ارتباطات شبکه بر اساس عواملی مانند برنامه، جهت ارتباط، پروتکل، IP و پورت طراحی شده است.
برای مثال، اگر میخواهید مشخص کنید یک برنامه خاص اجازه اتصال خروجی به پورت 443 را داشته باشد، موضوع بیشتر به Firewall Rule مربوط است. اما اگر ESET یک الگوی مشخص از حمله شبکه را تشخیص داده و میخواهید رفتار آن Detection را کنترل کنید، باید سراغ IDS Rule بروید.
قاعده ساده: مشکل شما «چه برنامهای به کجا و از چه پورتی وصل شود» است؟ احتمالاً Firewall Rule ابزار مناسبتری است. مشکل شما «ESET یک نوع حمله یا الگوی شبکه را اشتباه تشخیص میدهد» است؟ IDS Rule را بررسی کنید.
اگر ESET یک شبکه داخلی را بهاشتباه تهدید تشخیص دهد چه کنیم؟
یکی از سناریوهای شناختهشده این است که IDS ارتباط بین روترها یا سایر تجهیزات داخلی شبکه را بهعنوان یک حمله احتمالی تشخیص دهد. ESET برای چنین شرایطی امکان استفاده از IPهای مورد اعتماد در بخش استثناهای IDS را در نظر گرفته است.
اما قبل از ایجاد استثنا باید مطمئن شوید دستگاه و ارتباط واقعاً قابل اعتماد است. صرف اینکه یک هشدار چند بار تکرار شده، دلیل کافی برای Allow کردن آن نیست.
بهتر است ابتدا IP، دستگاه، نوع Detection و زمان رخداد را بررسی کنید و سپس در صورت اطمینان، یک Rule محدود و مشخص ایجاد کنید.
پیشنهاد مطالعه : ESET Folder Guard چیست؟
آیا باید IDS Rules را تغییر دهیم؟
برای بیشتر کاربران خانگی، پاسخ خیر است. تنظیمات پیشفرض ESET برای محافظت معمول شبکه طراحی شدهاند و تغییر تصادفی IDS Rules میتواند نتیجه معکوس داشته باشد.
این بخش بیشتر برای کاربران حرفهای، مدیران شبکه و افرادی کاربرد دارد که با یک تشخیص مشخص، ناسازگاری نرمافزاری یا هشدار اشتباه مواجه شدهاند و میدانند دقیقاً چه ارتباطی باید کنترل شود.
ESET نیز در مستندات خود IDS Rules را بهعنوان گزینهای برای Advanced filtering معرفی میکند، نه تنظیمی که همه کاربران مجبور به تغییر آن باشند.
اشتباهات رایج هنگام ساخت IDS Rule
یکی از اشتباهات رایج این است که کاربر بهمحض مشاهده یک هشدار، آن را Allow میکند بدون اینکه بررسی کند هشدار دقیقاً مربوط به چه فعالیتی بوده است. چنین کاری ممکن است باعث شود ESET در مواجهه با یک فعالیت واقعاً خطرناک، واکنش مورد انتظار را نشان ندهد.
اشتباه دیگر، ایجاد Ruleهای بسیار عمومی است. اگر مشکل فقط مربوط به یک IP یا برنامه مشخص است، بهتر است Rule نیز تا حد امکان به همان مورد محدود شود.
همچنین نباید IDS Rule را با Firewall Rule اشتباه گرفت. هرکدام برای هدف متفاوتی طراحی شدهاند و استفاده از ابزار اشتباه میتواند هم مشکل شبکه را حل نکند و هم سطح امنیت سیستم را کاهش دهد.
چرا بهتر است قبل از ساخت Rule لاگ ESET را بررسی کنیم؟
لاگهای Network Protection یکی از مهمترین منابع برای تشخیص علت هشدارهای IDS هستند. ESET رویدادهای مهم شناساییشده توسط Network Protection را در فایلهای لاگ ثبت میکند.
بنابراین اگر یک هشدار دریافت کردید، ابتدا اطلاعات آن را یادداشت کنید: نوع Detection چیست؟ IP مربوط به کدام دستگاه است؟ ارتباط ورودی است یا خروجی؟ کدام برنامه درگیر است و هشدار چند بار تکرار شده است؟
با داشتن این اطلاعات میتوانید Rule دقیقتری بسازید و از تغییرات غیرضروری در تنظیمات امنیتی جلوگیری کنید.
آیا IDS در نود 32 باعث کند شدن اینترنت میشود؟
Network Attack Protection بخشی از سیستم حفاظت شبکه ESET است و ترافیک شبکه را برای شناسایی فعالیتهای مخرب بررسی میکند. بنابراین ممکن است این فرایند از منابع سیستم استفاده کند، اما در حالت عادی نباید بهگونهای باشد که کاربر کاهش شدید سرعت اینترنت را تجربه کند.
اگر بعد از نصب یا تغییر تنظیمات ESET با کاهش غیرعادی سرعت مواجه شدید، بهتر است بهجای غیرفعال کردن IDS، ابتدا لاگها، تنظیمات Firewall، برنامههای امنیتی دیگر و وضعیت شبکه را بررسی کنید.
خاموش کردن Network Attack Protection فقط برای رفع سریع یک مشکل، بدون مشخص کردن علت، راهکار مناسبی نیست.
پیشنهاد مطالعه : ESET Folder Guard چیست؟
آیا IDS همان آنتیویروس است؟
خیر. IDS یکی از لایههای امنیتی ESET است و وظیفه اصلی آن بررسی و محافظت در برابر تهدیدهای شبکه و برخی تلاشها برای سوءاستفاده از آسیبپذیریهاست. آنتیویروس ESET در کنار این قابلیت، فایلها، برنامهها و سایر فعالیتهای سیستم را نیز بررسی میکند.
به همین دلیل IDS نباید جایگزین سایر قابلیتهای امنیتی ESET در نظر گرفته شود. بهترین سطح حفاظت زمانی ایجاد میشود که لایههای مختلف امنیتی محصول فعال باشند و کاربر نیز سیستمعامل و نرمافزارهای خود را بهروز نگه دارد.
جمعبندی آموزش IDS در نود 32
IDS یا Intrusion Detection System یکی از بخشهای مهم حفاظت شبکه در محصولات ESET است که برای شناسایی حملات شبکه و برخی تلاشها برای سوءاستفاده از آسیبپذیریها استفاده میشود. در نسخههای جدید ESET، این قابلیت در بخش Network Attack Protection قرار دارد و از طریق قسمت IDS Rules میتوان رفتار آن را برای تشخیصهای مشخص سفارشی کرد.
اگر کاربر خانگی هستید و مشکل خاصی با هشدارهای ESET ندارید، معمولاً نیازی به ساخت یا تغییر IDS Rule ندارید. اما اگر با هشدار اشتباه، تشخیص تکراری یا یک ارتباط مشخص در شبکه مواجه شدهاید، ابتدا لاگ را بررسی کنید و سپس یک Rule محدود بر اساس Detection، IP یا برنامه ایجاد کنید.
همچنین به خاطر داشته باشید که IDS Rule با Firewall Rule تفاوت دارد. Firewall برای کنترل ارتباطات بر اساس برنامه، IP، پورت و جهت ترافیک کاربرد دارد، در حالی که IDS Rules برای کنترل پیشرفتهتر رفتار سیستم در برابر تشخیصهای Network Attack Protection استفاده میشود.
در نهایت، هنگام خرید لایسنس نود 32 نیز باید به نام دقیق محصول ESET توجه داشته باشید؛ زیرا امکانات امنیتی محصولات مختلف ESET یکسان نیستند و قابلیتهایی مانند Firewall و تنظیمات پیشرفته IDS بسته به محصول مورد استفاده در دسترس خواهند بود.
