استفاده از نسخه کرکشده نرمافزار یا فایلهای Keygen برای بسیاری از کاربران راهی برای استفاده رایگان از برنامههای پولی به نظر میرسد، اما سؤال مهم این است که آیا کرک و کیجن خطرناک هستند؟ پاسخ کوتاه این است که بله؛ اجرای این فایلها میتواند ریسک امنیتی قابلتوجهی ایجاد کند، بهخصوص زمانی که فایل از یک منبع ناشناس دانلود شده باشد.
مشکل اصلی این نیست که هر فایل کرک یا Keygen الزاماً بدافزار است؛ بلکه کاربر معمولاً نمیتواند با اطمینان تشخیص دهد فایل دریافتشده دقیقاً چه تغییراتی در نرمافزار ایجاد میکند و آیا همراه با آن کد مخرب نیز وارد سیستم شده است یا خیر. مهاجمان نیز از همین موضوع سوءاستفاده میکنند و بدافزار را با نام کرک، فعالساز یا Keygen منتشر میکنند.
در این مقاله بررسی میکنیم Crack و Keygen دقیقاً چه هستند، چرا آنتیویروسها به آنها هشدار میدهند، چه خطراتی میتوانند داشته باشند و اگر یک فایل کرک مشکوک را اجرا کردید، چه اقداماتی باید انجام دهید.
کرک (Crack) چیست؟
کرک معمولاً به فایل یا تغییری گفته میشود که برای دور زدن محدودیتهای یک نرمافزار تجاری استفاده میشود. این محدودیت ممکن است مربوط به فعالسازی، بررسی لایسنس یا سایر مکانیزمهای نرمافزار باشد.
کرک میتواند به شکل یک فایل اجرایی، Patch یا مجموعهای از فایلهای تغییریافته ارائه شود. از آنجا که این فایلها معمولاً برای تغییر رفتار نرمافزار طراحی شدهاند، ممکن است نیاز به دسترسیهای بیشتری روی سیستم داشته باشند؛ موضوعی که ریسک اجرای آنها را افزایش میدهد.
Keygen چیست؟
Keygen کوتاهشده عبارت Key Generator است و به برنامهای گفته میشود که برای تولید کلید یا کد فعالسازی نرمافزار استفاده میشود. در فضای نرمافزارهای غیررسمی، Keygen معمولاً همراه با نسخه کرکشده برنامه یا بهصورت یک فایل جداگانه منتشر میشود.
مشکل اینجاست که یک Keygen ناشناس میتواند چیزی فراتر از یک تولیدکننده کلید باشد. فایل اجرایی ممکن است دستکاری شده باشد و هنگام اجرا فعالیت دیگری نیز در سیستم انجام دهد.
تفاوت Crack، Keygen و Patch چیست؟
| نوع فایل | کاربرد رایج | ریسک احتمالی |
|---|---|---|
| Crack | دور زدن محدودیتهای نرمافزار | امکان وجود کد مخرب یا تغییرات ناخواسته |
| Keygen | تولید کلید یا کد فعالسازی | امکان پنهان شدن بدافزار در فایل اجرایی |
| Patch | تغییر بخشی از فایل یا رفتار نرمافزار | نیاز احتمالی به دسترسی بالا و خطر دستکاری فایلها |
در هر سه حالت، مسئله اصلی منبع فایل و محتوای واقعی آن است. نامهایی مانند Crack یا Keygen بهتنهایی ثابت نمیکنند که فایل آلوده است، اما اجرای فایل ناشناس با دسترسی بالا میتواند سطح ریسک را افزایش دهد.
چرا کرک و کیجن میتوانند خطرناک باشند؟
۱. احتمال وجود تروجان
یکی از روشهای رایج سوءاستفاده این است که یک فایل مخرب با عنوان Keygen یا Crack منتشر شود. کاربر تصور میکند برنامه را برای فعالسازی اجرا میکند، اما فایل میتواند همزمان یک تروجان را نیز روی سیستم اجرا کند.
این بدافزار ممکن است در پسزمینه فعال بماند و اطلاعات مختلفی را جمعآوری یا فعالیتهای غیرمجاز دیگری انجام دهد.
۲. سرقت رمزهای عبور
برخی بدافزارها با هدف سرقت اطلاعات ورود طراحی شدهاند. اگر چنین بدافزاری همراه یک کرک وارد سیستم شود، ممکن است اطلاعات ذخیرهشده در مرورگر یا اطلاعات ورود به حسابهای مختلف در معرض خطر قرار بگیرد.
به همین دلیل اجرای یک Keygen ناشناس فقط خطر خراب شدن ویندوز را به همراه ندارد؛ اطلاعات شخصی و حسابهای آنلاین نیز ممکن است در معرض تهدید قرار بگیرند.
۳. نصب باجافزار
یکی از سناریوهای خطرناکتر، ورود باجافزار از طریق یک فایل ظاهراً قانونی است. باجافزار میتواند فایلهای شخصی را رمزگذاری کند و دسترسی کاربر به اطلاعات خود را مختل کند.
اگر فایلهای مهمی روی کامپیوتر نگهداری میکنید، داشتن نسخه پشتیبان مستقل اهمیت زیادی دارد؛ زیرا هیچ آنتیویروسی نمیتواند تضمین کند که سیستم شما تحت هیچ شرایطی آلوده نخواهد شد.
۴. غیرفعال کردن قابلیتهای امنیتی
گاهی دستورالعمل نصب یک کرک از کاربر میخواهد آنتیویروس، Real-time Protection یا سایر قابلیتهای امنیتی را خاموش کند. این کار خطرناک است، زیرا بخشی از لایه دفاعی سیستم را عمداً غیرفعال میکند.
اگر یک فایل کرک برای اجرا از شما میخواهد آنتیویروس را غیرفعال کنید، این درخواست را نادیده نگیرید. ابتدا علت هشدار را بررسی کنید و تا زمانی که از امنیت فایل مطمئن نشدهاید، آن را اجرا نکنید.
۵. نصب برنامههای ناخواسته
برخی فایلهای غیررسمی ممکن است در کنار نرمافزار اصلی، برنامههای اضافی نصب کنند. این برنامهها میتوانند تبلیغات ناخواسته نمایش دهند، تنظیمات مرورگر را تغییر دهند یا منابع سیستم را مصرف کنند.
پیشنهاد مطالعه : بهترین نسخه ESET برای کامپیوتر شخصی، لپتاپ و سیستم اداری
چرا آنتیویروس روی بعضی کرکها هشدار میدهد؟
یکی از پرسشهای رایج کاربران این است که «اگر کرک ویروس نیست، چرا آنتیویروس آن را شناسایی میکند؟» دلیل این موضوع میتواند متفاوت باشد.
برخی ابزارهای کرک واقعاً رفتاری دارند که از دید سیستم امنیتی مشکوک است؛ برای مثال ممکن است فایلهای یک برنامه دیگر را تغییر دهند، در بخشهایی از سیستم دستکاری ایجاد کنند یا رفتاری مشابه ابزارهای سوءاستفاده داشته باشند. از طرف دیگر، بعضی فایلها نیز ممکن است واقعاً حاوی بدافزار باشند.
بنابراین صرفاً با مشاهده نام تشخیص آنتیویروس نمیتوان گفت همه کرکها ویروس هستند یا همه هشدارها اشتباهاند. باید نام دقیق تشخیص، منبع فایل و رفتار آن را بررسی کرد.
آیا هشدار آنتیویروس درباره Keygen همیشه به معنی ویروس بودن آن است؟
خیر. بعضی ابزارهای کرک ممکن است به دلیل ماهیت و رفتارشان توسط محصولات امنیتی بهعنوان Riskware، HackTool، Potentially Unwanted Application یا دستههای مشابه شناسایی شوند. این موضوع با شناسایی قطعی یک بدافزار یکسان نیست.
اما از طرف دیگر، کاربر نباید از این تفاوت برای نادیده گرفتن هشدار استفاده کند. اگر منبع فایل قابل اعتماد نیست، بهترین تصمیم امنیتی این است که فایل اجرا نشود و ابتدا ماهیت آن بررسی شود.
آیا Windows Defender میتواند کرک و کیجن را تشخیص دهد؟
Microsoft Defender Antivirus میتواند فایلها و رفتارهای مشکوک را بررسی کند و در صورت شناسایی تهدید، آن را در Windows Security نمایش دهد. قابلیتهای محافظت لحظهای، اطلاعات تهدید مبتنی بر فضای ابری و سایر مکانیزمهای امنیتی ویندوز برای شناسایی انواع مختلف تهدیدها استفاده میشوند.
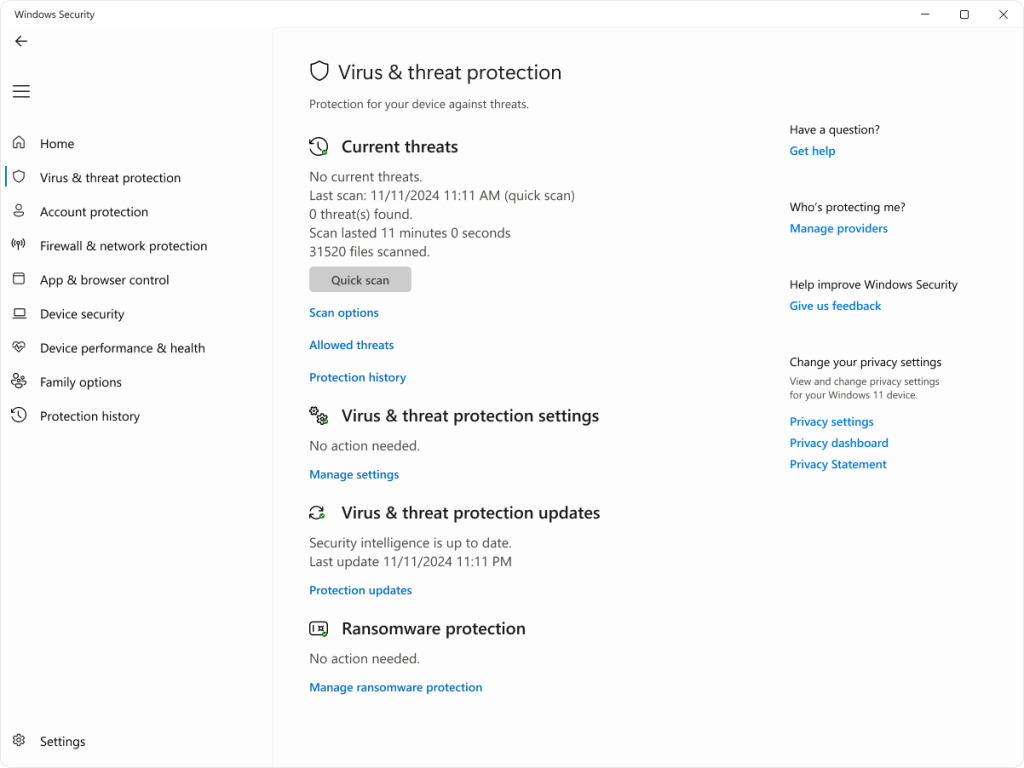
اگر Defender یک فایل Crack یا Keygen را تهدید تشخیص دهد، نباید صرفاً برای اجرای آن، محافظت امنیتی را خاموش کنید. ابتدا نام دقیق تهدید و وضعیت فایل را در Windows Security > Virus & threat protection > Protection history بررسی کنید.
اگر کرک باعث شد آنتیویروس غیرفعال شود چه کنیم؟
اگر پس از اجرای یک Crack یا Keygen متوجه شدید Microsoft Defender یا آنتیویروس شما غیرفعال شده است، موضوع را جدی بگیرید. بعضی بدافزارها تلاش میکنند ابزارهای امنیتی را غیرفعال یا تنظیمات آنها را تغییر دهند.
در این شرایط بهتر است ابتدا ارتباط سیستم با اینترنت را در صورت امکان محدود کنید و سپس وضعیت امنیتی ویندوز را بررسی کنید. یک اسکن کامل انجام دهید و در صورت نیاز از قابلیت Microsoft Defender Offline برای بررسی سیستم خارج از محیط عادی ویندوز استفاده کنید.
پیشنهاد مطالعه : آیا ویندوز دیفندر به تنهایی کافی است؟
اگر یک فایل کرک را اجرا کردهایم، چه کار کنیم؟
اگر یک فایل Crack یا Keygen ناشناس را اجرا کردهاید، صرفاً حذف کردن فایل دانلودشده کافی نیست. ممکن است برنامه در زمان اجرا فایلهای دیگری ایجاد کرده یا تغییری در سیستم ایجاد کرده باشد.
- فایل کرک را دوباره اجرا نکنید.
- وضعیت آنتیویروس و Windows Security را بررسی کنید.
- یک Full Scan اجرا کنید.
- Protection History را بررسی کنید تا ببینید چه تهدیدهایی شناسایی یا مسدود شدهاند.
- اگر رفتار سیستم همچنان غیرعادی است، Microsoft Defender Offline یا یک راهکار امنیتی معتبر دیگر را برای بررسی عمیقتر در نظر بگیرید.
- اگر احتمال میدهید رمزهای عبور در معرض خطر قرار گرفتهاند، از یک دستگاه سالم رمزهای مهم را تغییر دهید و احراز هویت دومرحلهای را در سرویسهای پشتیبانیشده فعال کنید.
آیا استفاده از کرک فقط از نظر امنیتی مشکل دارد؟
خیر. استفاده از نسخههای کرکشده علاوه بر ریسک امنیتی، میتواند مشکلات دیگری نیز ایجاد کند. نسخههای غیررسمی ممکن است بهروزرسانی نشوند، بخشی از قابلیتهای نرمافزار را از کار بیندازند یا باعث ناسازگاری با نسخههای جدید سیستمعامل شوند.
همچنین زمانی که نرمافزار از یک منبع غیررسمی دریافت میشود، تشخیص اینکه فایل واقعاً همان نسخهای است که توسعهدهنده منتشر کرده یا خیر، دشوارتر خواهد بود.
چرا کاربران با وجود خطرات کرک همچنان از آن استفاده میکنند؟
هزینه نرمافزار، دسترسی محدود به برخی سرویسها، عادت به استفاده از نسخههای غیررسمی و تصور اینکه «اگر آنتیویروس داشته باشم مشکلی پیش نمیآید» از جمله دلایلی هستند که باعث ادامه این رفتار میشوند.
اما آنتیویروس نباید بهعنوان مجوزی برای اجرای فایلهای ناشناس در نظر گرفته شود. حتی اگر یک محصول امنیتی بسیاری از تهدیدها را شناسایی کند، بهترین راهکار این است که منبع نرمافزار از ابتدا معتبر باشد.
آیا آنتیویروس نود 32 میتواند خطر کرک را کاهش دهد؟
ESET NOD32 Antivirus یک راهکار امنیتی مستقل است که قابلیتهایی مانند محافظت لحظهای، Anti-Phishing، Ransomware Shield و تشخیص مبتنی بر یادگیری ماشین را ارائه میکند. چنین قابلیتهایی میتوانند یک لایه دفاعی در برابر بدافزارها ایجاد کنند، اما هیچ آنتیویروسی نباید بهعنوان تضمین امنیت فایلهای کرکشده در نظر گرفته شود.
اگر NOD32 یا هر محصول امنیتی دیگری فایل Crack یا Keygen را مشکوک تشخیص داد، غیرفعال کردن آنتیویروس صرفاً برای اجرای فایل، رفتار مناسبی نیست. بهتر است ابتدا تشخیص امنیتی و منبع فایل بررسی شود.
برای فعالسازی قانونی نرمافزار چه کار کنیم؟
اگر نرمافزار موردنظر نسخه پولی دارد، استفاده از لایسنس معتبر ریسک ناشی از فایلهای Crack و Keygen را حذف میکند. در مورد نرمافزارهای رایگان نیز بهتر است فایل را مستقیماً از وبسایت رسمی سازنده یا منبع معتبر دریافت کنید.
این موضوع درباره محصولات امنیتی اهمیت بیشتری دارد. نصب نسخه دستکاریشده یک آنتیویروس یا استفاده از Keygen برای فعالسازی آن میتواند دقیقاً برخلاف هدفی باشد که از نصب آنتیویروس دنبال میکنید.
چطور یک فایل کرک مشکوک را قبل از اجرا بررسی کنیم؟
اگر فایلی از اینترنت دریافت کردهاید و درباره آن مطمئن نیستید، بهترین کار این است که آن را اجرا نکنید. نام فایل، پسوند، منبع دانلود و هشدارهای ابزار امنیتی را بررسی کنید.
همچنین میتوانید فایل مشکوک را با سرویسهای بررسی فایل معتبر تحلیل کنید، اما نباید فایلهایی را که حاوی اطلاعات شخصی، اسناد محرمانه یا دادههای حساس هستند بدون توجه به سیاست حفظ حریم خصوصی سرویس در اختیار سرویسهای آنلاین قرار دهید.
چند باور اشتباه درباره کرک و کیجن
| باور | واقعیت |
|---|---|
| اگر Keygen حجم کمی داشته باشد، پس امن است. | حجم فایل بهتنهایی چیزی درباره سالم بودن آن مشخص نمیکند. |
| اگر نرمافزار بعد از کرک اجرا شد، فایل حتماً سالم بوده است. | بدافزار میتواند در پسزمینه اجرا شود و نرمافزار اصلی نیز همزمان کار کند. |
| اگر آنتیویروس هشدار داد، فقط باید آن را خاموش کرد. | ابتدا باید نام تشخیص و علت هشدار بررسی شود. |
| کرکهای معروف در اینترنت همیشه امن هستند. | شهرت نام فایل یا سایت بهتنهایی اصالت و سلامت نسخه فعلی را تضمین نمیکند. |
| با داشتن آنتیویروس، اجرای هر Keygen مشکلی ندارد. | آنتیویروس یک لایه دفاعی است و جایگزین منبع دانلود معتبر و رفتار امن کاربر نمیشود. |
پیشنهاد مطالعه : خطر دانلود نرمافزار از سایتهای نامعتبر را بشناسید
سؤالات متداول
آیا کرک حتماً ویروس است؟
خیر. هر فایل کرک الزاماً بدافزار نیست، اما به دلیل ماهیت غیررسمی، دستکاری فایلها و نامشخص بودن منبع، اجرای آن میتواند ریسک امنیتی ایجاد کند.
آیا Keygen خطرناک است؟
یک Keygen ناشناس میتواند خطرناک باشد، زیرا ممکن است علاوه بر عملکرد ادعاشده، حاوی کد مخرب نیز باشد. به همین دلیل نباید صرفاً به نام فایل یا توضیحات سایت دانلود اعتماد کرد.
چرا Defender یا NOD32 بعضی Keygenها را شناسایی میکند؟
ممکن است فایل به دلیل رفتار یا ماهیت ابزار بهعنوان یک ابزار پرریسک یا ناخواسته شناسایی شود، یا واقعاً حاوی کد مخرب باشد. برای تشخیص دقیقتر باید نام تشخیص و جزئیات هشدار بررسی شود.
اگر آنتیویروس کرک را حذف کرد، آیا سیستم کاملاً امن است؟
نه لزوماً. اگر فایل اجرا شده باشد، بهتر است یک اسکن کامل انجام دهید و تاریخچه محافظت را بررسی کنید تا مشخص شود آیا تهدید دیگری نیز شناسایی شده است یا خیر.
آیا میتوان برای نصب کرک موقتاً آنتیویروس را خاموش کرد؟
خاموش کردن لایههای امنیتی سیستم برای اجرای یک فایل ناشناس، ریسک آلودگی را افزایش میدهد. اگر فایل به غیرفعال کردن آنتیویروس نیاز دارد، بهتر است به جای دور زدن هشدار، منبع و اصالت نرمافزار را دوباره بررسی کنید.
جمعبندی؛ آیا کرک و کیجن خطرناک هستند؟
پاسخ این سؤال این است که کرک و کیجن میتوانند خطرناک باشند و ریسک آنها بهویژه زمانی افزایش پیدا میکند که از سایتهای ناشناس دانلود شوند یا برای اجرای آنها مجبور به غیرفعال کردن قابلیتهای امنیتی شوید.
مهمترین خطرات شامل ورود تروجان و سایر بدافزارها، سرقت اطلاعات، نصب برنامههای ناخواسته، تغییر تنظیمات سیستم و در موارد شدیدتر آسیب به فایلهای شخصی است. در عین حال، هر هشدار آنتیویروس درباره یک Crack یا Keygen بهتنهایی به معنی ویروس بودن قطعی آن نیست و باید نوع تشخیص و رفتار فایل را بررسی کرد.
امنترین روش برای استفاده از نرمافزارهای تجاری، تهیه لایسنس معتبر و دریافت برنامه از منبع رسمی است. در کنار آن، فعال نگه داشتن آنتیویروس، بهروزرسانی ویندوز و نرمافزارهای امنیتی و داشتن نسخه پشتیبان از اطلاعات مهم، لایههای دیگری از امنیت سیستم را فراهم میکند.

یک پاسخ