ویروسها و بدافزارها معمولاً بدون هیچ مقدمهای وارد کامپیوتر نمیشوند؛ در بیشتر موارد یک فایل، لینک، نرمافزار، وبسایت یا دستگاه جانبی مسیر ورود آنها را فراهم میکند. به همین دلیل، شناخت راه های انتقال ویروس و بد افزار به کامپیوتر یکی از مهمترین قدمها برای جلوگیری از آلوده شدن سیستم است.
گاهی کاربر فقط با دانلود یک برنامه از یک سایت نامعتبر، باز کردن فایل پیوست یک ایمیل، اتصال فلش ناشناس یا نصب یک نرمافزار کرکشده، سیستم خود را در معرض بدافزار قرار میدهد. البته هر فایل یا لینکی الزاماً آلوده نیست؛ مسئله اصلی این است که بدانیم کدام رفتارها احتمال آلودگی را بیشتر میکنند و در چنین شرایطی چه اقدامی انجام دهیم.
ویروس و بدافزار چگونه وارد کامپیوتر میشوند؟
بدافزار یا Malware اصطلاحی کلی برای نرمافزارهای مخربی مانند ویروس، کرم، تروجان، جاسوسافزار و باجافزار است. مسیر ورود این تهدیدها میتواند متفاوت باشد و مهاجم نیز ممکن است از فریب کاربر، یک آسیبپذیری نرمافزاری یا یک فایل آلوده برای اجرای کد مخرب استفاده کند.
مایکروسافت و ESET از ایمیل و فایلهای پیوست، وبسایتهای مخرب یا هکشده، نرمافزارهای نامعتبر، حافظههای جانبی آلوده و لینکهای فیشینگ بهعنوان برخی از مسیرهای رایج انتشار بدافزار یاد میکنند.
پیشنهاد مطالعه : جاسوس افزار چیست
۱. دانلود نرمافزار از سایتهای نامعتبر
یکی از مهمترین راه های انتقال ویروس و بد افزار به کامپیوتر، دانلود برنامه از سایتهایی است که منبع مشخص یا اعتبار قابلاعتمادی ندارند. ممکن است فایل دانلودشده ظاهراً همان برنامهای باشد که کاربر به دنبال آن بوده، اما در کنار آن یک بدافزار یا نرمافزار ناخواسته نیز نصب شود.
این خطر درباره نرمافزارهای رایگان، نسخههای دستکاریشده و فایلهایی که با عنوانهایی مانند «نسخه کامل»، «فعالسازی رایگان» یا «نسخه کرکشده» منتشر میشوند بیشتر دیده میشود. مایکروسافت نیز توصیه میکند نرمافزارها از وبسایت رسمی سازنده یا فروشگاههای معتبر دریافت شوند.
اگر برنامهای را پیدا کردهاید که منبع آن مشخص نیست، فقط به ظاهر فایل یا تعداد دانلودهای آن اعتماد نکنید. نام ناشر، آدرس سایت و اعتبار منبع را قبل از اجرا بررسی کنید.
۲. فایلهای کرک، کیجن و فعالسازهای غیررسمی
فایلهای Crack و Keygen یکی دیگر از مسیرهای پرخطر هستند. مشکل اصلی این نیست که هر فایل کرک الزاماً ویروس است؛ بلکه کاربر معمولاً نمیتواند با اطمینان بداند فایل دستکاریشده دقیقاً چه کدی را روی سیستم اجرا میکند.
برخی فعالسازها ممکن است توسط نرمافزار امنیتی بهعنوان ابزار مشکوک، Riskware یا تهدید شناسایی شوند و بعضی نمونهها نیز واقعاً حاوی بدافزار باشند. مایکروسافت نیز درباره همراه شدن Keygenها با بدافزار هشدار داده است.
بنابراین اگر یک برنامه از شما خواست برای نصب یا فعالسازی، آنتیویروس را خاموش کنید، فایلهای امنیتی را تغییر دهید یا چند مرحله غیرعادی انجام دهید، بهتر است ادامه کار را متوقف کنید.
پیشنهاد مطالعه : آیا کرک و کیجن خطرناک هستند؟
۳. ایمیلهای آلوده و فایلهای پیوست
ایمیل یکی از قدیمیترین اما همچنان مؤثرترین مسیرهای انتقال بدافزار است. مهاجم میتواند یک فایل را با عنوان فاکتور، رسید خرید، رزومه، قبض، قرارداد یا سند کاری ارسال کند تا کاربر را به باز کردن آن ترغیب کند.
حتی اگر فرستنده برای شما آشنا باشد، نباید هر فایل غیرمنتظرهای را بدون بررسی باز کنید؛ زیرا گاهی حساب ایمیل افراد یا سازمانها مورد سوءاستفاده قرار میگیرد و پیام مخرب از یک آدرس ظاهراً معتبر ارسال میشود.
هنگام دریافت فایل مشکوک چه کنیم؟
- اگر منتظر فایل نبودهاید، ابتدا فرستنده را از یک مسیر دیگر تأیید کنید.
- روی لینکهای غیرمنتظره کلیک نکنید.
- فایلهای اجرایی و اسناد مشکوک را بدون بررسی اجرا نکنید.
- اگر پیام از شما میخواهد تنظیمات امنیتی یا قابلیتهای محافظتی را غیرفعال کنید، آن را یک هشدار جدی در نظر بگیرید.
۴. لینکهای فیشینگ و وبسایتهای جعلی
همه حملات بدافزاری با دانلود مستقیم یک فایل انجام نمیشوند. گاهی کاربر ابتدا روی یک لینک جعلی کلیک میکند و وارد سایتی میشود که ظاهر آن شبیه سایت بانک، شبکه اجتماعی، سرویس ایمیل یا یک شرکت معتبر است.
هدف چنین صفحهای ممکن است سرقت رمز عبور باشد یا کاربر را به دانلود یک فایل مخرب هدایت کند. فیشینگ همچنین میتواند از طریق پیامک، شبکههای اجتماعی و پیامرسانها انجام شود.
برای بررسی یک لینک، فقط به متن نمایشدادهشده اعتماد نکنید. دامنه واقعی سایت را بررسی کنید و اگر پیام از شما اطلاعات حساس میخواهد، بهتر است بهجای کلیک روی لینک، آدرس رسمی سرویس موردنظر را مستقیماً در مرورگر وارد کنید.
پیشنهاد مطالعه : چرا استفاده از نرمافزار کرک شده خطرناک است؟
۵. تبلیغات و پاپآپهای مخرب
گاهی یک وبسایت آلوده یا حتی یک صفحه تبلیغاتی میتواند کاربر را به سمت دانلود یک فایل، نصب یک افزونه یا باز کردن یک سایت مخرب هدایت کند. در بعضی حملات، مهاجم از تبلیغات مخرب برای رساندن کاربر به صفحات آلوده استفاده میکند.
به همین دلیل، هنگام مشاهده پیامهایی مانند «کامپیوتر شما به ۵ ویروس آلوده شده»، «برای حذف ویروس کلیک کنید» یا «این فایل امنیتی را همین حالا نصب کنید»، نباید صرفاً به دلیل ظاهر هشدار به آن اعتماد کنید. چنین پیامهایی میتوانند بخشی از یک حمله فیشینگ یا تلاش برای نصب نرمافزار ناخواسته باشند.
۶. فایلهای ZIP و فایلهای فشرده
خود فایل ZIP ویروس نیست، اما میتواند محتوای مخرب را در خود جای دهد. مهاجم ممکن است یک فایل اجرایی، اسکریپت یا مجموعهای از فایلها را داخل یک آرشیو قرار دهد و آن را با عنوانی جذاب برای کاربر ارسال کند.
به همین دلیل، باز کردن فایل ZIP ناشناس بهتنهایی پایان ماجرا نیست؛ مهمتر از آن، فایلی است که پس از استخراج قرار است اجرا شود. اگر یک آرشیو ناشناس حاوی فایل اجرایی یا اسکریپت بود، قبل از اجرای آن منبع فایل را بررسی و آن را با نرمافزار امنیتی اسکن کنید.
۷. فلش، هارد اکسترنال و سایر حافظههای جانبی
یکی دیگر از راه های انتقال ویروس و بد افزار به کامپیوتر استفاده از حافظههای جانبی آلوده است. یک فلش USB یا هارد اکسترنال میتواند فایلهای مخرب را از یک سیستم به سیستم دیگر منتقل کند.
مایکروسافت توصیه میکند از اتصال حافظههای ناشناس خودداری شود و در صورت استفاده از یک حافظه جانبی مشکوک، آن را با نرمافزار امنیتی اسکن کنید. حتی فلشی که در یک محیط عمومی مانند کافینت، دانشگاه یا محل کار استفاده شده است، بهتر است قبل از باز کردن فایلها بررسی شود.
۸. سایتهای آلوده یا هکشده
برای آلوده شدن کامپیوتر همیشه لازم نیست از یک سایت ناشناس بازدید کنید. گاهی یک وبسایت معتبر نیز ممکن است هک شده باشد یا محتوای مخربی در یکی از بخشهای آن قرار گرفته باشد.
علاوه بر این، مرورگر یا یکی از نرمافزارهای سیستم ممکن است دارای آسیبپذیری باشد. مهاجمان میتوانند از آسیبپذیریهای شناختهشده برای اجرای کد مخرب یا هدایت کاربر به محتوای خطرناک استفاده کنند. به همین دلیل، بهروزرسانی ویندوز، مرورگر و نرمافزارهای مهم فقط برای اضافه شدن امکانات جدید نیست و نقش امنیتی مهمی دارد.
۹. نرمافزارها و فایلهای اشتراکی در شبکه
دانلود فایل از کانالها، گروهها، انجمنها یا شبکههای اشتراک فایل میتواند ریسک دریافت نسخه دستکاریشده را افزایش دهد. نام فایل بهتنهایی نشان نمیدهد که محتوای واقعی آن چیست.
برای مثال، فایلی با نام یک برنامه محبوب ممکن است در واقع یک فایل اجرایی دستکاریشده باشد. بنابراین بهتر است نرمافزارهای مهم را مستقیماً از وبسایت سازنده یا منابع معتبر دریافت کنید و قبل از اجرای فایلهای ناشناس، آنها را اسکن کنید.
۱۰. آسیبپذیریهای سیستم و نرمافزارهای قدیمی
گاهی کاربر هیچ فایل مشکوکی را اجرا نمیکند، اما سیستم به دلیل استفاده از نرمافزارهای قدیمی در معرض حمله قرار دارد. مرورگر، سیستمعامل، PDF Reader، نرمافزارهای آفیس و سایر برنامهها ممکن است در نسخههای قدیمی دارای آسیبپذیریهایی باشند که مهاجمان از آنها سوءاستفاده میکنند.
به همین دلیل یکی از سادهترین راههای جلوگیری از ورود ویروس به کامپیوتر، فعال نگه داشتن بهروزرسانیهای امنیتی است. مایکروسافت نیز تأکید میکند که بسیاری از Exploitها از آسیبپذیریهای نرمافزاری استفاده میکنند و بهروز نگه داشتن سیستم و برنامهها اهمیت دارد.
چطور از ورود ویروس و بدافزار به کامپیوتر جلوگیری کنیم؟
هیچ روش واحدی نمیتواند تمام تهدیدها را حذف کند. امنیت بهتر نتیجه ترکیب چند رفتار صحیح است: منبع دانلود معتبر، نرمافزار بهروز، آنتیویروس فعال، دقت هنگام باز کردن فایلها و توجه به رفتارهای مشکوک.
۱. یک آنتیویروس معتبر و بهروز داشته باشید
آنتیویروس میتواند بسیاری از فایلها و رفتارهای مخرب را شناسایی و مسدود کند، اما نباید تصور کرد که جایگزین رفتار صحیح کاربر میشود. ESET نیز برای مقابله با بدافزار بر استفاده از حفاظت چندلایه و روشهای مختلف شناسایی تهدید تأکید دارد.
در این میان، آنتی ویروس نود 32 با قابلیتهایی مانند محافظت بلادرنگ، شناسایی بدافزار و Anti-Phishing میتواند یکی از لایههای امنیتی سیستم باشد. صفحه رسمی ESET نیز NOD32 Antivirus را بهعنوان راهکاری برای محافظت بلادرنگ در برابر بدافزار و قابلیت ضد فیشینگ معرفی میکند.
۲. سیستمعامل و نرمافزارها را بهروز نگه دارید
بهروزرسانی ویندوز و برنامههایی مانند مرورگر، Office و PDF Reader را به تأخیر نیندازید. بسیاری از بهروزرسانیها علاوه بر امکانات جدید، آسیبپذیریهای امنیتی را نیز برطرف میکنند.
۳. فایل را فقط به دلیل نام آن اجرا نکنید
نام فایل، آیکون و حتی توضیحات همراه آن قابل جعل هستند. قبل از اجرای یک فایل ناشناس، به منبع آن، نوع فایل، فرستنده و دلیل دریافت آن توجه کنید. اگر فایل بدون درخواست شما ارسال شده است، بهتر است ابتدا اعتبار آن را بررسی کنید.
۴. هنگام نصب برنامهها عجله نکنید
در مراحل نصب، گزینههای اضافی را با دقت بخوانید و هر برنامهای را بدون بررسی تأیید نکنید. بعضی نرمافزارهای نامعتبر ممکن است علاوه بر برنامه اصلی، ابزارها یا برنامههای ناخواسته دیگری نیز نصب کنند.
۵. فایلهای مشکوک را قبل از اجرا اسکن کنید
اگر فایلی از یک منبع ناشناس دریافت کردهاید، قبل از باز کردن یا اجرای آن، با آنتیویروس سیستم اسکنش کنید. این کار مخصوصاً برای فایلهای اجرایی، آرشیوهای ناشناس و فایلهای دریافتشده از حافظههای جانبی اهمیت دارد.
۶. از حساب کاربری Administrator برای کارهای روزمره استفاده نکنید
در صورت امکان، فعالیتهای روزمره را با حسابی با سطح دسترسی محدود انجام دهید. مایکروسافت توضیح میدهد که محدود کردن سطح دسترسی میتواند میزان تغییرات مخربی را که یک بدافزار در سیستم ایجاد میکند کاهش دهد.
اگر فکر میکنیم کامپیوتر ویروسی شده، چه کار کنیم؟
اگر ناگهان تبلیغات غیرعادی ظاهر میشوند، مرورگر به صفحات ناشناس هدایت میشود، آنتیویروس هشدار میدهد یا برنامهای ناشناس روی سیستم اجرا شده است، بهتر است موضوع را جدی بگیرید.
- فایل یا برنامه مشکوک را دوباره اجرا نکنید.
- اتصال اینترنت را در صورت مشاهده رفتار مشکوک و غیرعادی قطع کنید.
- آنتیویروس را بهروزرسانی کنید.
- یک اسکن کامل سیستم انجام دهید.
- برنامهها و افزونههای ناشناسی را که اخیراً نصب شدهاند بررسی کنید.
- اگر اطلاعات حساب کاربری را در یک صفحه فیشینگ وارد کردهاید، رمز عبور را از یک دستگاه مطمئن تغییر دهید و احراز هویت دومرحلهای را فعال کنید.
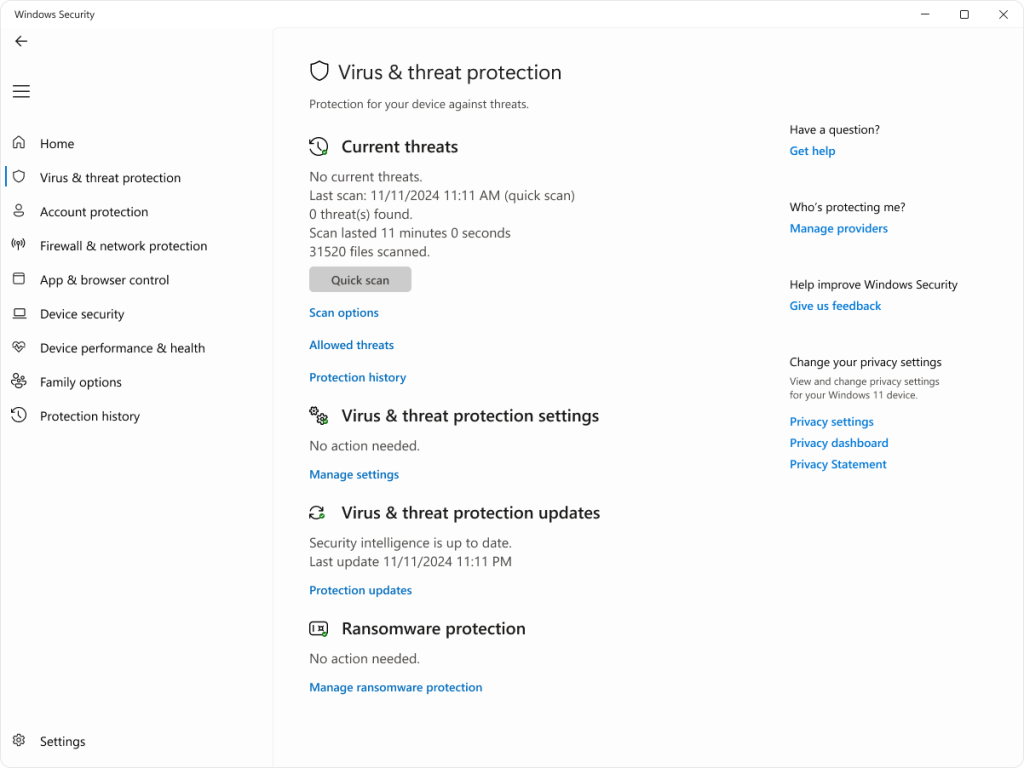
در Windows Security میتوان اسکن سریع یا اسکن کامل را اجرا کرد و تهدیدهای شناساییشده و موارد قرنطینهشده را بررسی کرد.
چکلیست جلوگیری از انتقال ویروس به کامپیوتر
| کار | اقدام پیشنهادی |
|---|---|
| دانلود نرمافزار | استفاده از سایت رسمی سازنده یا منبع معتبر |
| ایمیل | باز نکردن فایلها و لینکهای غیرمنتظره |
| فلش و هارد اکسترنال | اسکن قبل از باز کردن فایلها |
| نرمافزار کرک | اجتناب از نسخههای دستکاریشده و فعالسازهای ناشناس |
| ویندوز و برنامهها | نصب منظم بهروزرسانیهای امنیتی |
| آنتیویروس | فعال نگه داشتن محافظت بلادرنگ و بهروزرسانی پایگاه تشخیص |
| لینکها | بررسی دامنه و مقصد قبل از کلیک |
آیا فقط نصب آنتیویروس برای جلوگیری از ویروس کافی است؟
خیر. آنتیویروس یک لایه مهم امنیتی است، اما امنیت کامپیوتر به مجموعهای از عوامل وابسته است. اگر کاربر عمداً فایل ناشناس را اجرا کند، روی لینک فیشینگ کلیک کند یا نرمافزارهای غیرمعتبر نصب کند، احتمال مواجهه با تهدید همچنان وجود دارد.
بهترین رویکرد این است که آنتیویروس بهروز + سیستمعامل و نرمافزارهای بهروز + دانلود از منابع معتبر + دقت در لینکها و فایلها + پشتیبانگیری از اطلاعات مهم را همزمان در نظر بگیرید.
جمعبندی
راه های انتقال ویروس و بد افزار به کامپیوتر بسیار متنوع هستند، اما بخش قابلتوجهی از آنها به رفتارهای روزمره کاربر مربوط میشوند. دانلود نرمافزار از سایت نامعتبر، استفاده از کرک و کیجن، باز کردن فایلهای مشکوک، کلیک روی لینکهای فیشینگ، اتصال فلش آلوده و استفاده از نرمافزارهای قدیمی از مهمترین مسیرهایی هستند که باید نسبت به آنها حساس باشید.
برای جلوگیری از ورود بدافزار به کامپیوتر بهتر است به یک اقدام خاص متکی نباشید. یک راهکار امنیتی معتبر مانند نود 32 را در کنار بهروزرسانی منظم سیستم، دانلود از منابع معتبر و دقت در باز کردن فایلها و لینکها استفاده کنید. به این ترتیب، حتی اگر یک تهدید از یکی از مسیرهای رایج وارد سیستم شود، لایههای امنیتی بیشتری برای شناسایی و متوقف کردن آن وجود خواهد داشت.
پیشنهاد میکنیم پس از نصب آنتی ویروس نود 32 ، از لایسنس معتبر ESET Smart Security Premium یا لایسنس ESET Internet Security استفاده نمایید تا امنیت کامپیوتر شما به صورت کامل فراهم شود.
سوالات متداول
مهمترین راه انتقال ویروس به کامپیوتر چیست؟
مسیر واحدی برای همه حملات وجود ندارد، اما دانلود فایلهای آلوده، نرمافزارهای نامعتبر، ایمیل و فایل پیوست، لینکهای فیشینگ، وبسایتهای آلوده و حافظههای جانبی از مسیرهای رایج انتقال بدافزار هستند.
آیا باز کردن هر فایل دانلودشده باعث ویروسی شدن کامپیوتر میشود؟
خیر. صرف دانلود یا مشاهده نام یک فایل به معنی آلودگی سیستم نیست. خطر به محتوای فایل، نحوه اجرای آن، منبع فایل و آسیبپذیریهای سیستم بستگی دارد. با این حال، فایل ناشناس یا غیرمنتظره باید قبل از اجرا بررسی و اسکن شود.
آیا فلش میتواند ویروس را به کامپیوتر منتقل کند؟
بله. حافظههای جانبی آلوده میتوانند یکی از مسیرهای انتقال بدافزار باشند. بهتر است قبل از باز کردن فایلهای موجود روی فلش یا هارد ناشناس، آن را با نرمافزار امنیتی اسکن کنید.
آیا نود 32 میتواند از ورود همه ویروسها جلوگیری کند؟
هیچ نرمافزار امنیتی را نباید بهعنوان تضمین مطلق در برابر تمام تهدیدها در نظر گرفت. ESET NOD32 از محافظت بلادرنگ و قابلیتهای مختلف شناسایی تهدید و ضد فیشینگ استفاده میکند، اما رعایت اصول امنیتی توسط کاربر، بهروزرسانی سیستم و استفاده از منابع معتبر نیز اهمیت زیادی دارد.
