امروزه ساختن یک صفحه ورود جعلی کار پیچیدهای نیست. مهاجم میتواند ظاهر صفحه ورود یک بانک، ایمیل، شبکه اجتماعی، فروشگاه یا سرویس آنلاین را تقریباً مشابه نسخه اصلی طراحی کند و کاربر را از طریق یک پیام، ایمیل، تبلیغ یا لینک جعلی به آن صفحه بکشاند. هدف معمولاً سرقت نام کاربری، رمز عبور، اطلاعات بانکی یا سایر دادههای حساس است.
مشکل اصلی اینجاست که تشخیص صفحه ورود جعلی فقط با نگاه کردن به ظاهر سایت امکانپذیر نیست. یک صفحه فیشینگ ممکن است لوگو، رنگبندی، فونت و حتی متنهای سایت اصلی را کپی کرده باشد. بنابراین باید چند نشانه را همزمان بررسی کنید. در این آموزش، روش تشخیص صفحه ورود جعلی را مرحلهبهمرحله بررسی میکنیم و در ادامه توضیح میدهیم نود ۳۲ چگونه میتواند در شناسایی صفحات فیشینگ به شما کمک کند.
صفحه ورود جعلی چیست و فیشینگ چگونه انجام میشود؟
صفحه ورود جعلی وبسایتی است که با هدف فریب کاربر و دریافت اطلاعات حساس، خود را شبیه یک سرویس معتبر نشان میدهد. برای مثال ممکن است صفحهای ظاهراً متعلق به یک بانک، سرویس ایمیل، شبکه اجتماعی یا فروشگاه اینترنتی باشد، اما اطلاعاتی که در فرم ورود وارد میکنید مستقیماً در اختیار مهاجم قرار گیرد.
فیشینگ معمولاً با یک لینک شروع میشود. لینک ممکن است در پیامک، ایمیل، پیام شبکههای اجتماعی، تبلیغات یا حتی یک صفحه وب قرار گرفته باشد. متن پیام نیز معمولاً کاربر را تحت فشار قرار میدهد؛ مثلاً ادعا میکند حساب شما مسدود شده، پرداخت ناموفق بوده، باید اطلاعات حساب را تأیید کنید یا فرصت محدودی برای انجام یک کار دارید.
مایکروسافت نیز ایجاد احساس فوریت، استفاده از لینک مشکوک و تقلید از سازمانهای مورد اعتماد را از نشانههای رایج حملات فیشینگ معرفی میکند.
سریعترین روش تشخیص صفحه ورود جعلی چیست؟
اگر بخواهیم یک روش عملی و سریع برای تشخیص صفحه ورود جعلی ارائه کنیم، قبل از وارد کردن رمز عبور یا اطلاعات بانکی این پنج مورد را بررسی کنید:
- آدرس کامل سایت را بخوانید و فقط به نام برند در صفحه توجه نکنید.
- دامنه اصلی را با دقت بررسی کنید.
- به HTTPS و گواهی امنیتی توجه کنید، اما آن را بهتنهایی نشانه معتبر بودن سایت ندانید.
- ببینید آیا صفحه از شما اطلاعات غیرعادی یا بیش از حد درخواست میکند.
- اگر لینک از طریق پیامک یا ایمیل ارسال شده، بهجای کلیک روی آن، سایت اصلی را مستقیماً باز کنید.
این بررسیها زمان زیادی نمیگیرند، اما میتوانند مانع وارد کردن اطلاعات در یک صفحه فیشینگ شوند.
۱. آدرس سایت را دقیق بررسی کنید
مهمترین مرحله در تشخیص صفحه ورود جعلی، بررسی URL است. ظاهر صفحه را میتوان بهراحتی کپی کرد، اما دامنه و آدرس واقعی سایت بخش مهمتری از بررسی هستند.
فرض کنید میخواهید وارد حساب یک سرویس معتبر شوید. ممکن است صفحه جعلی از همان لوگو و طراحی استفاده کند، اما آدرس آن چیزی شبیه نمونههای زیر باشد:
example-login.comexample-security.comexample.account-login.comexample.com.security-check.net
در نمونه آخر، دامنه اصلی security-check.net است و عبارت example.com فقط بخشی از آدرس محسوب میشود. بنابراین صرفاً دیدن نام یک برند در ابتدای URL به معنی قرار داشتن در سایت اصلی آن برند نیست.
نکته مهم: هنگام بررسی URL، از راست به چپ به ساختار دامنه نگاه کنید و ببینید دامنه اصلی دقیقاً چیست. زیردامنهها و کلمات قبل از دامنه اصلی میتوانند کاربر را گمراه کنند.
۲. غلط املایی در دامنه را جدی بگیرید
یکی از روشهای متداول فیشینگ، ثبت دامنهای است که فقط یک یا چند حرف با دامنه اصلی تفاوت دارد. مهاجم امیدوار است کاربر در نگاه سریع متوجه این تفاوت نشود.
برای مثال، تغییر یک حرف، حذف یک حرف یا اضافه کردن یک خط تیره میتواند آدرس ظاهراً مشابهی ایجاد کند. به همین دلیل، هنگام ورود به سرویسهای مهم بهتر است دامنه اصلی را خودتان تایپ کنید یا آن را در مرورگر ذخیره داشته باشید.
این موضوع بهخصوص برای سایتهایی مانند بانکها، ایمیل، سرویسهای ابری و حسابهای کاری اهمیت بیشتری دارد؛ زیرا سرقت یک رمز عبور میتواند مهاجم را به چند حساب دیگر نیز برساند، مخصوصاً اگر یک رمز در چند سرویس استفاده شده باشد.
پیشنهاد مطالعه : آیا فایل PDF میتواند آلوده باشد؟
۳. آیا HTTPS یعنی سایت حتماً واقعی است؟
خیر. وجود HTTPS و علامت قفل در مرورگر به این معنی است که ارتباط مرورگر با آن دامنه رمزگذاری شده است، اما بهتنهایی ثابت نمیکند که صاحب آن سایت همان شرکت یا سازمانی است که ادعا میکند.
یک سایت فیشینگ نیز میتواند گواهی HTTPS معتبر داشته باشد. بنابراین در تشخیص صفحه ورود جعلی، HTTPS را بهعنوان یکی از معیارهای بررسی در نظر بگیرید، نه تنها معیار.
HTTPS میگوید ارتباط شما رمزگذاری شده است؛ اما لزوماً نمیگوید سایتی که به آن متصل شدهاید همان سایت واقعی موردنظر شماست.
۴. به ظاهر صفحه ورود بیش از حد اعتماد نکنید
یکی از اشتباهات رایج این است که کاربر تصور میکند اگر لوگو، رنگها، تصاویر و فرم ورود دقیقاً شبیه سایت اصلی باشد، پس صفحه معتبر است. مهاجمان میتوانند ظاهر صفحات ورود را بهسادگی کپی کنند.
در یک صفحه مشکوک، مواردی مانند ترجمههای غیرطبیعی، غلطهای املایی، فونتهای نامتعارف، فاصلههای عجیب، تصاویر بیکیفیت یا پیامهای غیرحرفهای میتوانند نشانه خطر باشند؛ اما نبودن این مشکلات نیز صفحه را معتبر نمیکند.
به همین دلیل در تشخیص صفحه ورود جعلی، آدرس سایت اهمیت بیشتری از ظاهر آن دارد.
پیشنهاد مطالعه : راه های انتقال ویروس و بد افزار به کامپیوتر چیست ؟
۵. اگر صفحه از شما اطلاعات غیرعادی خواست، متوقف شوید
نوع اطلاعاتی که صفحه درخواست میکند نیز میتواند یک نشانه مهم باشد. اگر یک صفحه ورود ساده علاوه بر نام کاربری و رمز عبور، اطلاعاتی مانند کدهای امنیتی، اطلاعات کارت بانکی، PIN، کد بازیابی یا چندین اطلاعات حساس را همزمان درخواست میکند، باید با احتیاط بیشتری رفتار کنید.
مهاجم ممکن است ابتدا رمز عبور را دریافت کند و سپس با نمایش یک فرم دوم، اطلاعات بیشتری از کاربر بخواهد. بنابراین اگر فرآیند ورود ناگهان غیرعادی شد، ادامه ندهید و سایت را ببندید.
۶. لینک ورود را از پیامک یا ایمیل باز نکنید
اگر پیامکی دریافت کردهاید که میگوید «حساب شما مسدود شده» یا «برای تأیید اطلاعات روی لینک زیر کلیک کنید»، اولین واکنش نباید کلیک کردن روی لینک باشد.
بهترین کار این است که مرورگر را جداگانه باز کنید و آدرس رسمی سرویس موردنظر را خودتان وارد کنید. اگر حساب واقعاً مشکلی داشته باشد، معمولاً پس از ورود از مسیر رسمی میتوانید آن را مشاهده کنید.
مایکروسافت نیز برای پیامهای مشکوک توصیه میکند بهجای استفاده از لینک موجود در پیام، سایت سازمان را از طریق آدرس ذخیرهشده، جستجوی مستقل یا وارد کردن دستی دامنه باز کنید.
۷. تفاوت صفحه واقعی و صفحه فیشینگ را با یک چکلیست بررسی کنید
| مورد بررسی | نشانه قابل اعتمادتر | نشانه مشکوک |
|---|---|---|
| دامنه | دامنه دقیق و رسمی سازمان | غلط املایی، کلمات اضافه یا دامنه ناشناس |
| HTTPS | ارتباط HTTPS برقرار است | اتصال ناامن یا هشدار گواهی |
| لینک ورودی | ورود از سایت یا اپلیکیشن رسمی | لینک ناشناس در پیامک، ایمیل یا شبکه اجتماعی |
| فرم ورود | درخواست اطلاعات متناسب با سرویس | درخواست اطلاعات حساس و غیرمعمول |
| محتوای صفحه | متن و ساختار طبیعی | تهدید، عجله یا هشدار غیرمنطقی |
| هشدار امنیتی | بدون هشدار امنیتی | هشدار مرورگر یا ESET |
پیشنهاد مطالعه : آیا فایل ZIP میتواند ویروس داشته باشد؟
۸. نود ۳۲ چگونه صفحه فیشینگ را تشخیص میدهد؟
یکی از قابلیتهای مهم ESET NOD32 Antivirus، Anti-Phishing است. این قابلیت برای محافظت از کاربر در برابر سایتهایی طراحی شده که خود را بهجای سایتهای معتبر نشان میدهند و تلاش میکنند اطلاعاتی مانند رمز عبور، اطلاعات بانکی یا سایر دادههای حساس را دریافت کنند.
طبق مستندات رسمی ESET، هنگام دسترسی به یک صفحه وب، Anti-Phishing آدرس را با پایگاه داده سایتهای شناختهشده فیشینگ مقایسه میکند. اگر سایت بهعنوان یک صفحه فیشینگ شناسایی شود، ESET اتصال را متوقف کرده و هشدار نمایش میدهد. قابلیت Anti-Phishing در ESET NOD32 Antivirus وجود دارد و ESET توصیه میکند آن را فعال نگه دارید.
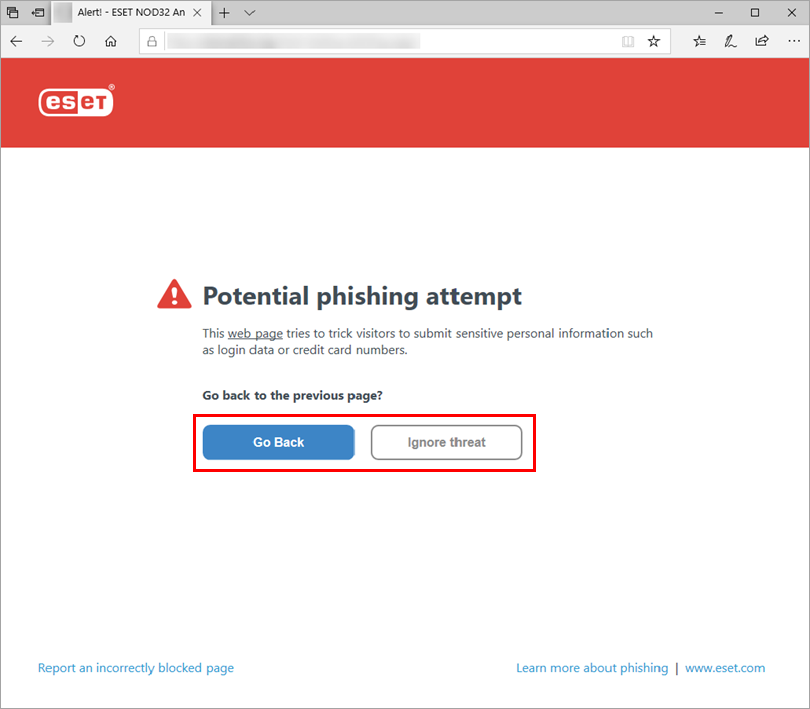
۹. اگر ESET هشدار Potential phishing attempt داد چه کنیم؟
اگر هنگام ورود به یک سایت با هشدار Potential phishing attempt مواجه شدید، بهترین اقدام این است که از صفحه خارج شوید. ESET در راهنمای رسمی خود گزینه Go Back را برای بازگشت به صفحه قبلی ارائه میکند و درباره ادامه دادن به سایت شناساییشده بهعنوان فیشینگ هشدار میدهد.
گزینه Ignore threat نیز ممکن است در هشدار وجود داشته باشد، اما نباید صرفاً برای باز شدن صفحه روی آن کلیک کنید. ابتدا باید مشخص شود آیا هشدار یک تشخیص واقعی است یا احتمال خطای تشخیص وجود دارد.
اگر ESET یک صفحه ورود را بهعنوان فیشینگ شناسایی کرد، اطلاعات حساب خود را وارد نکنید و هشدار را نادیده نگیرید؛ ابتدا اعتبار سایت را از یک مسیر مستقل بررسی کنید.
پیشنهاد مطالعه : خطر دانلود نرمافزار از سایتهای نامعتبر را بشناسید
۱۰. وضعیت Anti-Phishing نود ۳۲ را چطور بررسی کنیم؟
اگر میخواهید مطمئن شوید قابلیت ضد فیشینگ ESET فعال است، پنجره اصلی برنامه را باز کنید و به بخش Setup → Internet protection بروید. در این بخش وضعیت Anti-Phishing protection قابل مشاهده است.
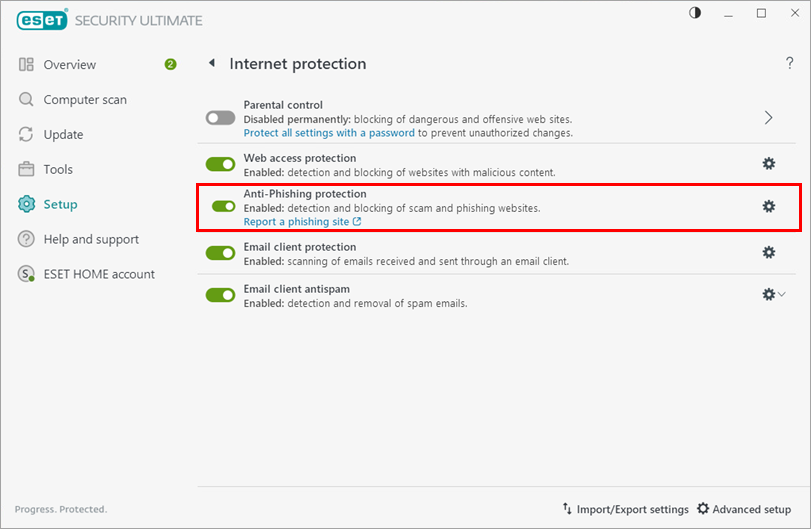
اگر Anti-Phishing بهصورت دائمی غیرفعال یا متوقف شده باشد، آن را دوباره فعال کنید. ESET توصیه میکند این قابلیت فعال باقی بماند.
۱۱. چگونه بفهمیم ESET قبلاً یک سایت را مسدود کرده است؟
اگر سایتی توسط قابلیتهای وب ESET فیلتر شده باشد، میتوانید برای بررسی فعالیتهای ثبتشده به Tools → Log files بروید و در فهرست مربوط به گزارشها، گزینه Filtered websites را بررسی کنید.
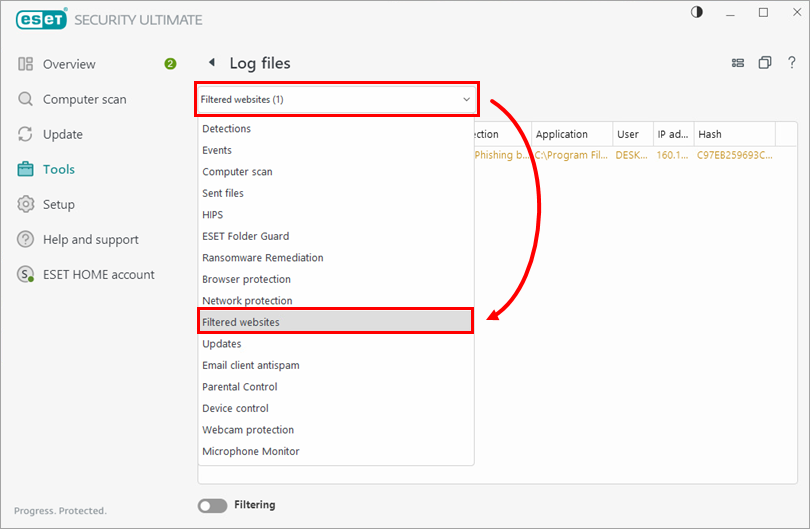
این بخش برای زمانی مفید است که میخواهید بفهمید ESET چه صفحهای را فیلتر کرده یا یک هشدار وب دقیقاً مربوط به کدام آدرس بوده است.
۱۲. اگر مطمئن باشیم سایت واقعی است، آیا میتوان هشدار ESET را نادیده گرفت؟
اگر مطمئن هستید یک سایت واقعی است اما ESET آن را به اشتباه فیشینگ تشخیص داده، بهجای غیرفعال کردن Anti-Phishing میتوانید موضوع را به ESET گزارش کنید. ESET امکان گزارش سایت فیشینگ و همچنین گزارش false positive برای سایتهایی که به اشتباه شناسایی شدهاند را فراهم کرده است.
این روش از نظر امنیتی منطقیتر از خاموش کردن دائمی قابلیت ضد فیشینگ است؛ زیرا در صورت وجود خطای تشخیص، میتوان مشکل را بررسی کرد بدون اینکه حفاظت وب کل سیستم کاهش پیدا کند.
۱۳. آیا اضافه کردن سایت مشکوک به لیست استثنا کار درستی است؟
از نظر فنی ESET امکان قرار دادن بعضی آدرسها در فهرست استثنا را دارد، اما این قابلیت نباید برای دور زدن هشدار فیشینگ استفاده شود. اگر سایتی واقعاً جعلی باشد، اضافه کردن آن به فهرست استثنا باعث نمیشود سایت امن شود؛ فقط یکی از لایههای حفاظتی ESET را کنار میگذارید.
بنابراین اگر صفحه ورود مربوط به بانک، ایمیل یا یک سرویس مهم است و ESET هشدار فیشینگ نمایش میدهد، ابتدا از مسیر رسمی دیگری اعتبار آن سایت را بررسی کنید.
پیشنهاد مطالعه :آیا کرک و کیجن خطرناک هستند؟
۱۴. اگر قبلاً رمز عبور را در صفحه جعلی وارد کردهایم چه کنیم؟
اگر متوجه شدید اطلاعات ورود را در یک صفحه فیشینگ وارد کردهاید، منتظر نمانید تا ببینید اتفاقی میافتد یا خیر. در اولین فرصت از سایت واقعی و نه همان لینک قبلی وارد حساب شوید و رمز عبور را تغییر دهید.
اگر همان رمز را در سرویسهای دیگری نیز استفاده کردهاید، رمز آن حسابها را هم تغییر دهید. فعال کردن احراز هویت دومرحلهای نیز یک لایه حفاظتی مهم اضافه میکند.
مایکروسافت در راهنمای فیشینگ توصیه میکند پس از احتمال افشای اطلاعات، رمزهای مربوط به حسابهای درگیر و حسابهای دیگری که از همان رمز استفاده میکنند تغییر داده شوند و احراز هویت چندمرحلهای فعال شود.
اگر اطلاعات بانکی را در صفحه جعلی وارد کرده باشیم چه کنیم؟
اگر علاوه بر رمز عبور، اطلاعات کارت یا حساب بانکی را در یک صفحه مشکوک وارد کردهاید، موضوع را جدیتر پیگیری کنید. از طریق کانال رسمی بانک یا صادرکننده کارت با آنها تماس بگیرید و شرایط حساب یا کارت را بررسی کنید. برای ورود دوباره به حساب بانکی نیز از آدرس رسمی بانک استفاده کنید، نه لینکی که در پیام یا صفحه قبلی مشاهده کردهاید.
در چنین شرایطی هدف فقط تغییر رمز عبور نیست؛ باید احتمال سوءاستفاده از اطلاعات مالی نیز بررسی شود.
چند نشانه که بهتنهایی برای تشخیص فیشینگ کافی نیستند
برخی توصیههای قدیمی درباره فیشینگ بیش از حد ساده شدهاند. برای مثال، نمیتوان گفت «هر سایتی که HTTPS دارد واقعی است» یا «اگر ظاهر سایت کاملاً حرفهای بود پس امن است». همچنین وجود غلط املایی میتواند هشدار باشد، اما یک صفحه فیشینگ حرفهای ممکن است هیچ غلط واضحی نداشته باشد.
بهترین روش، ترکیب چند نشانه است: دامنه + مسیر ورود + محتوای پیام + نوع اطلاعات درخواستی + وضعیت امنیتی مرورگر و ESET. هرچه این موارد بیشتر با یکدیگر سازگار باشند، ارزیابی شما دقیقتر خواهد بود.
یک روش ۳۰ ثانیهای برای تشخیص صفحه ورود جعلی
اگر عجله دارید، قبل از وارد کردن اطلاعات این روند کوتاه را انجام دهید:
- مکث کنید: آیا پیام شما را برای ورود فوری تحت فشار گذاشته است؟
- آدرس را بخوانید: دامنه اصلی دقیقاً متعلق به سرویس موردنظر است؟
- لینک را بررسی کنید: آیا خودتان وارد سایت شدهاید یا از یک پیام ناشناس به این صفحه رسیدهاید؟
- اطلاعات درخواستی را بررسی کنید: آیا صفحه بیش از نیاز معمول اطلاعات حساس میخواهد؟
- هشدار امنیتی را جدی بگیرید: اگر مرورگر یا ESET هشدار داده است، قبل از ادامه علت آن را مشخص کنید.
تشخیص صفحه ورود جعلی؛ جمعبندی کاربردی
برای تشخیص صفحه ورود جعلی نباید فقط به ظاهر سایت، لوگو یا علامت قفل مرورگر اعتماد کنید. مهمترین کار، بررسی دقیق دامنه و URL و توجه به نحوه رسیدن به صفحه است. لینکهای موجود در پیامک، ایمیل و شبکههای اجتماعی میتوانند شما را به صفحهای هدایت کنند که از نظر ظاهری کاملاً شبیه سایت اصلی است.
در کنار بررسی دستی، استفاده از قابلیتهای امنیتی مرورگر و Anti-Phishing نود ۳۲ میتواند یک لایه حفاظتی دیگر ایجاد کند. ESET اعلام میکند Anti-Phishing برای شناسایی سایتهایی که خود را به جای سایتهای معتبر معرفی میکنند طراحی شده و در NOD32 Antivirus نیز وجود دارد.
با این حال، هیچ ابزار امنیتی نباید جای دقت کاربر را بگیرد. اگر صفحه ورود مشکوک است، اطلاعات خود را وارد نکنید؛ سایت اصلی را از یک مسیر مستقل باز کنید و آدرس آن را بررسی کنید. اگر هم قبلاً اطلاعات خود را در یک صفحه جعلی وارد کردهاید، سریعاً رمزهای مربوط را تغییر دهید و برای حسابهای مهم احراز هویت دومرحلهای را فعال کنید.
پیشنهاد میکنیم برای تجربه امنیت کامل کامپیوتر شخصی از لایسنس های معتبر نود 32 استفاده کنید. سایت نود ایرانی بهترین لایسنس را با کمترین هزینه در اختیار شما قرار میدهد.
سؤالات متداول
چگونه در چند ثانیه یک صفحه ورود جعلی را تشخیص دهیم؟
ابتدا دامنه اصلی را بررسی کنید، سپس به نحوه رسیدن به صفحه، HTTPS، محتوای فرم ورود و هشدارهای مرورگر یا ESET توجه کنید. اگر لینک از یک پیام غیرمنتظره آمده یا دامنه با آدرس رسمی تفاوت دارد، اطلاعات خود را وارد نکنید.
آیا صفحه فیشینگ میتواند HTTPS داشته باشد؟
بله. HTTPS به معنی رمزگذاری ارتباط با سایت است و بهتنهایی مالک واقعی سایت را مشخص نمیکند. بنابراین دامنه باید جداگانه بررسی شود.
آیا نود ۳۲ میتواند صفحات فیشینگ را شناسایی کند؟
بله. ESET NOD32 Antivirus دارای قابلیت Anti-Phishing است که صفحات شناختهشده فیشینگ را با پایگاه داده تهدیدهای ESET مقایسه میکند و در صورت شناسایی تهدید، هشدار نمایش میدهد.
اگر ESET یک سایت را اشتباهاً فیشینگ تشخیص دهد چه کنیم؟
اگر از معتبر بودن سایت مطمئن هستید، بهجای خاموش کردن Anti-Phishing میتوانید آن را بهعنوان تشخیص اشتباه به ESET گزارش کنید تا بررسی شود. ESET امکان گزارش false positive را نیز فراهم کرده است.
اگر رمز عبور را در صفحه جعلی وارد کرده باشیم چه کنیم؟
از مسیر رسمی سرویس وارد حساب شوید و فوراً رمز عبور را تغییر دهید. اگر همان رمز در حساب دیگری استفاده شده است، آن را نیز تغییر دهید و احراز هویت دومرحلهای را فعال کنید.
