فیشینگ (Phishing) نوعی حمله سایبری مبتنی بر فریب و مهندسی اجتماعی است که هدف آن ترغیب کاربر به افشای اطلاعات حساس یا انجام یک اقدام خطرناک است. در این حملات، مهاجم تلاش میکند پیام، ایمیل، سایت، شماره تماس یا حتی حساب کاربری جعلی را شبیه یک منبع معتبر نشان دهد تا کاربر متوجه جعلی بودن آن نشود.
برای مثال، تصور کنید پیامکی دریافت میکنید که ظاهراً از طرف یک بانک ارسال شده و در آن نوشته شده است: «برای جلوگیری از مسدود شدن حساب، اطلاعات خود را تأیید کنید.» در ادامه نیز لینکی قرار گرفته است که ظاهراً شما را به صفحه بانک هدایت میکند. اگر این صفحه جعلی باشد و شما نام کاربری، رمز عبور یا اطلاعات بانکی را در آن وارد کنید، اطلاعات مستقیماً در اختیار مهاجم قرار میگیرد.
در فیشینگ، هدف اصلی همیشه نفوذ مستقیم به سیستم نیست؛ گاهی مهاجم فقط تلاش میکند خود کاربر را متقاعد کند اطلاعات یا دسترسی موردنیاز را در اختیار او قرار دهد.
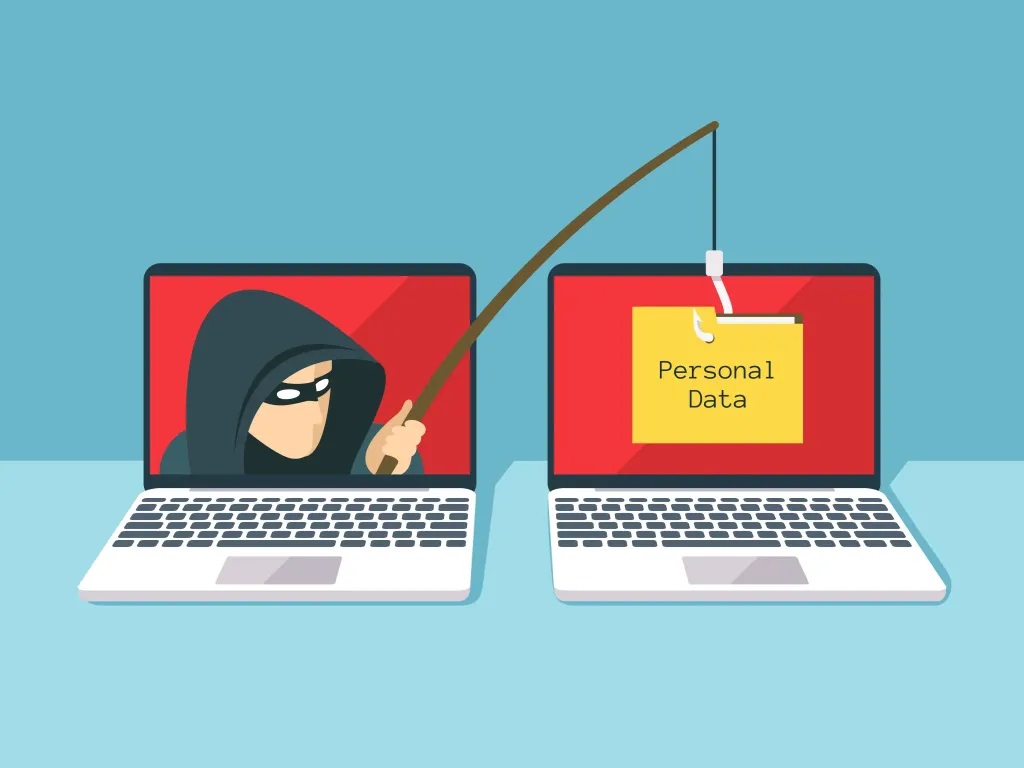
حمله فیشینگ چگونه انجام میشود؟
حمله فیشینگ معمولاً با یک پیام، ایمیل، تماس یا صفحه اینترنتی شروع میشود. مهاجم ابتدا موضوعی را انتخاب میکند که بتواند توجه کاربر را جلب کند و سپس با استفاده از تکنیکهای مهندسی اجتماعی، او را به انجام یک اقدام مشخص سوق میدهد. CISA نیز فیشینگ را نوعی مهندسی اجتماعی معرفی میکند که میتواند برای سرقت اطلاعات ورود، دریافت دسترسی غیرمجاز یا وادار کردن کاربر به کلیک روی لینک و انجام تراکنش استفاده شود.
برای نمونه، مهاجم ممکن است یک صفحه ورود جعلی برای ایمیل، شبکه اجتماعی یا سرویس بانکی ایجاد کند. ظاهر این صفحه میتواند بسیار شبیه نسخه اصلی باشد و حتی از لوگو، رنگبندی و ساختار مشابه استفاده کند. تفاوت اصلی معمولاً در آدرس سایت یا نحوه دریافت اطلاعات است.
مراحل یک حمله فیشینگ را میتوان به شکل زیر در نظر گرفت:
- مهاجم یک هدف یا گروهی از کاربران را انتخاب میکند.
- پیام یا صفحهای با ظاهر و محتوای قابل اعتماد ایجاد میکند.
- با ایجاد حس فوریت، ترس، کنجکاوی یا وسوسه مالی، کاربر را به واکنش سریع ترغیب میکند.
- کاربر روی لینک کلیک کرده یا فایل را باز میکند.
- اطلاعات حساس در یک سایت جعلی وارد میشود یا بدافزار روی دستگاه اجرا میشود.
- مهاجم از اطلاعات بهدستآمده برای سرقت حساب، کلاهبرداری مالی یا حملات بعدی استفاده میکند.
انواع فیشینگ چیست؟
فیشینگ فقط به ایمیلهای جعلی محدود نمیشود. مهاجمان از کانالهای مختلف ارتباطی استفاده میکنند و حتی ممکن است حمله کاملاً شخصیسازی شده باشد. شناخت انواع فیشینگ باعث میشود بتوانید پیامهای مشکوک را در موقعیتهای مختلف راحتتر تشخیص دهید.
فیشینگ ایمیلی
یکی از شناختهشدهترین انواع حمله فیشینگ از طریق ایمیل انجام میشود. مهاجم ممکن است ایمیلی شبیه پیام بانک، سرویس ایمیل، فروشگاه اینترنتی یا یک شرکت معتبر ارسال کند و از کاربر بخواهد وارد حساب خود شود یا اطلاعاتش را تأیید کند.
گاهی یک فایل پیوست نیز در ایمیل قرار دارد که با باز کردن آن ممکن است بدافزار روی سیستم اجرا شود. بنابراین حتی اگر پیام ظاهری کاملاً حرفهای داشته باشد، نباید صرفاً بر اساس ظاهر آن به فرستنده اعتماد کرد.
Smishing یا فیشینگ پیامکی
اسمیشینگ (Smishing) نوعی فیشینگ است که از پیامک یا پیامهای متنی برای فریب کاربر استفاده میکند. برای مثال، پیامکی درباره مرسوله پستی، پرداخت ناموفق، جایزه، بدهی یا فعالسازی یک سرویس میتواند حاوی لینک مخرب باشد.
این نوع حمله بهدلیل استفاده گسترده از تلفن همراه اهمیت زیادی دارد. ESET نیز Smishing را یکی از گونههای فیشینگ معرفی میکند که در آن مهاجم از پیامک برای ترغیب کاربر به ارائه اطلاعات خصوصی استفاده میکند.
Vishing یا فیشینگ تلفنی
در Vishing مهاجم به جای پیام یا ایمیل از تماس صوتی استفاده میکند. ممکن است فرد تماسگیرنده خود را کارمند بانک، پشتیبانی یک سرویس یا نماینده یک شرکت معرفی کند و برای ایجاد اعتماد از شما اطلاعاتی مانند کد تأیید، رمز یا اطلاعات حساب بخواهد.
در چنین شرایطی، حتی اگر تماسگیرنده اطلاعاتی درباره شما داشته باشد، نباید آن را بهعنوان مدرک معتبر بودن تماس در نظر گرفت. بهتر است تماس را قطع کرده و از طریق شماره رسمی سازمان موردنظر، موضوع را مستقلاً پیگیری کنید.
پیشنهاد مطالعه : تروجان چیست و چگونه وارد کامپیوتر میشود؟
Spear Phishing یا فیشینگ هدفمند
در Spear Phishing مهاجم به جای ارسال یک پیام عمومی برای تعداد زیادی از افراد، یک فرد یا سازمان مشخص را هدف قرار میدهد. پیام ممکن است با استفاده از اطلاعات واقعی درباره قربانی شخصیسازی شود و به همین دلیل تشخیص آن دشوارتر باشد.
Whaling یا حمله به افراد مهم سازمان
Whaling نوعی فیشینگ هدفمند است که افراد دارای دسترسی یا مسئولیتهای مهم، مانند مدیران ارشد شرکتها، را هدف قرار میدهد. مهاجم ممکن است تلاش کند با جعل هویت مدیر، مدیرعامل یا یک شریک تجاری، کارمند دیگری را به انتقال اطلاعات یا انجام یک اقدام مالی ترغیب کند.
Pharming چیست؟
در Pharming هدف مهاجم هدایت کاربر به یک سایت جعلی است، اما روش انجام آن با فیشینگ معمولی متفاوت است. در برخی سناریوها، حتی ممکن است کاربر بدون کلیک روی یک لینک فیشینگ به یک صفحه جعلی هدایت شود. این حملات میتوانند از دستکاری سیستم یا زیرساختهای مرتبط با DNS برای تغییر مسیر استفاده کنند.
چگونه پیام فیشینگ را تشخیص دهیم؟
یکی از مهمترین مهارتها برای جلوگیری از فیشینگ، توانایی تشخیص پیام مشکوک قبل از کلیک کردن روی لینک یا ارائه اطلاعات است. خوشبختانه بسیاری از حملات فیشینگ نشانههایی دارند که با کمی دقت میتوان آنها را شناسایی کرد.
۱. پیام از شما اطلاعات حساس میخواهد
اگر یک پیام غیرمنتظره از شما رمز عبور، کد تأیید، اطلاعات کارت، PIN یا سایر اطلاعات محرمانه را درخواست میکند، باید با احتیاط زیادی رفتار کنید. درخواست اطلاعات حساس یکی از نشانههای رایج حملات فیشینگ است.
۲. پیام حس فوریت ایجاد میکند
عبارتهایی مانند «همین الان اقدام کنید»، «حساب شما تا یک ساعت دیگر مسدود میشود» یا «فرصت شما در حال پایان است» با هدف کاهش فرصت فکر کردن طراحی میشوند. مهاجم میخواهد کاربر قبل از بررسی صحت پیام روی لینک کلیک کند.
هرچه پیام شما را بیشتر به تصمیم سریع و بدون بررسی تشویق کند، دلیل بیشتری برای توقف و بررسی مستقل آن دارید.
۳. آدرس لینک با سایت اصلی تفاوت دارد
یکی از مهمترین روشهای تشخیص فیشینگ، بررسی دقیق آدرس سایت است. ممکن است صفحه از نظر ظاهری کاملاً شبیه سایت اصلی باشد، اما دامنه آن متفاوت باشد. گاهی نیز مهاجم از دامنههایی استفاده میکند که با تغییر جزئی در حروف یا استفاده از زیردامنههای گمراهکننده، مشابه دامنه اصلی به نظر میرسند.
به جای کلیک مستقیم روی لینک موجود در پیام، در صورت نیاز آدرس رسمی سرویس را خودتان در مرورگر وارد کنید یا از برنامه رسمی آن سرویس استفاده کنید.
پیشنهاد مطالعه : نشانههای آلوده شدن کامپیوتر به بدافزار چیست؟
۴. غلطهای نگارشی یا ساختار غیرعادی پیام
اشتباهات متعدد املایی، جملهبندی غیرطبیعی، ترجمه ماشینی یا استفاده نامتناسب از عبارتها میتواند نشانه فیشینگ باشد. البته نباید تصور کرد که هر پیام بدون غلط حتماً معتبر است؛ مهاجمان امروزی میتوانند پیامهای بسیار حرفهای تولید کنند. ESET نیز تأکید میکند که وجود غلطهای نگارشی میتواند یک نشانه هشدار باشد، اما نبودن غلط به معنی معتبر بودن پیام نیست.
۵. پیشنهاد بیش از حد جذاب است
وعده دریافت پول، جایزه بزرگ، تخفیف غیرواقعی یا دسترسی رایگان به یک سرویس میتواند برای تحریک کاربر استفاده شود. اگر یک پیشنهاد از نظر منطقی بیش از حد خوب به نظر میرسد، بهتر است قبل از هر اقدامی صحت آن را از یک منبع مستقل بررسی کنید.
چگونه از فیشینگ جلوگیری کنیم؟
برای جلوگیری از فیشینگ نباید فقط به آنتیویروس یا ابزارهای امنیتی متکی بود. رفتار کاربر اولین لایه دفاعی است و رعایت چند نکته ساده میتواند احتمال موفقیت بسیاری از حملات را کاهش دهد.
- روی لینکهای ناشناس یا غیرمنتظره کلیک نکنید.
- رمز عبور و کدهای تأیید را در اختیار افراد یا سایتهای ناشناس قرار ندهید.
- آدرس سایت را قبل از وارد کردن اطلاعات حساس بررسی کنید.
- برای ورود به حسابهای مهم، آدرس سایت را خودتان وارد کنید یا از برنامه رسمی استفاده کنید.
- سیستمعامل، مرورگر و نرمافزارهای امنیتی را بهروز نگه دارید.
- احراز هویت دومرحلهای را برای حسابهای مهم فعال کنید.
- از رمز عبورهای متفاوت و قدرتمند برای حسابهای مختلف استفاده کنید.
- برای ایمیلها و پیامهای غیرمنتظره، هویت فرستنده را از یک مسیر مستقل بررسی کنید.
استفاده از احراز هویت دومرحلهای اهمیت زیادی دارد، زیرا در برخی سناریوها حتی اگر مهاجم رمز عبور را به دست آورده باشد، برای ورود به حساب همچنان به عامل احراز هویت دوم نیاز خواهد داشت. ESET نیز استفاده از احراز هویت دومرحلهای را یکی از اقدامات مؤثر برای کاهش پیامدهای افشای رمز عبور معرفی میکند.
آیا آنتی ویروس میتواند جلوی فیشینگ را بگیرد؟
بخشی از حملات فیشینگ از طریق سایتهای جعلی انجام میشوند و به همین دلیل قابلیت Anti-Phishing در نرمافزارهای امنیتی میتواند یک لایه حفاظتی مهم ایجاد کند. برای مثال، ESET در محصولات خود از قابلیت ضد فیشینگ استفاده میکند که هنگام دسترسی به صفحات وب، آدرس سایت را با اطلاعات مربوط به سایتهای فیشینگ شناختهشده مقایسه میکند و در صورت شناسایی تهدید، دسترسی را متوقف و هشدار نمایش میدهد.
ESET NOD32 Antivirus نیز از قابلیت Anti-Phishing پشتیبانی میکند. طبق مستندات رسمی ESET، این قابلیت در نسخههای ویندوزی محصول وجود دارد و به صورت پیشفرض فعال است. ESET توصیه میکند قابلیت ضد فیشینگ فعال باقی بماند.
البته هیچ ابزار امنیتی نباید جایگزین دقت کاربر شود. یک پیام فیشینگ ممکن است با روشهای جدید، دامنهای تازه یا تکنیکهای مهندسی اجتماعی پیچیدهتر ساخته شود؛ بنابراین ترکیب آنتیویروس معتبر، بهروزرسانی نرمافزارها و رفتار امن هنگام استفاده از اینترنت اهمیت بیشتری دارد.
چگونه قابلیت Anti-Phishing نود 32 را بررسی کنیم؟
اگر از نسخه ویندوزی ESET NOD32 Antivirus استفاده میکنید، میتوانید وضعیت قابلیت ضد فیشینگ را از داخل نرمافزار بررسی کنید. در نسخههای خانگی ESET، مسیر بررسی این قابلیت از طریق بخش Setup → Internet protection انجام میشود. در قسمت Anti-Phishing protection میتوانید وضعیت فعال بودن این قابلیت را مشاهده کنید.
اگر ESET هنگام ورود به یک سایت هشدار فیشینگ نمایش دهد، بهتر است هشدار را جدی بگیرید و صفحه را ببندید. ESET امکان گزارش سایتهای فیشینگ و همچنین گزارش تشخیص اشتباه سایتهای معتبر را نیز در اختیار کاربران قرار داده است.
اگر روی لینک فیشینگ کلیک کردیم چه کنیم؟
کلیک روی یک لینک مشکوک به این معنی نیست که حتماً اطلاعات شما سرقت شده است. مهم این است که بعد از کلیک، چه کاری انجام دادهاید. اگر فقط صفحه را باز کردهاید و هیچ اطلاعاتی وارد نکردهاید، صفحه را ببندید و سیستم را با یک نرمافزار امنیتی معتبر بررسی کنید.
اگر در سایت جعلی رمز عبور وارد کردهاید، در اولین فرصت رمز آن حساب را از طریق سایت یا برنامه رسمی سرویس تغییر دهید. اگر همان رمز را برای حسابهای دیگری نیز استفاده کردهاید، آنها را هم تغییر دهید. همچنین در صورت امکان احراز هویت دومرحلهای را فعال کنید.
اگر اطلاعات بانکی، شماره کارت یا سایر اطلاعات مالی را در یک سایت مشکوک وارد کردهاید، موضوع را جدیتر پیگیری کنید و از طریق بانک یا ارائهدهنده سرویس مالی، اقدامات امنیتی لازم را انجام دهید. همچنین اگر فایل مشکوکی را دانلود یا اجرا کردهاید، یک اسکن کامل امنیتی انجام دهید و تا زمان مشخص شدن وضعیت سیستم، از ورود به حسابهای حساس روی همان دستگاه خودداری کنید.
تفاوت فیشینگ و بدافزار چیست؟
فیشینگ و بدافزار دو مفهوم مرتبط اما متفاوت هستند. در فیشینگ، مهاجم از فریب و مهندسی اجتماعی برای وادار کردن کاربر به انجام یک اقدام استفاده میکند؛ برای مثال وارد کردن رمز عبور در یک سایت جعلی. بدافزار نیز به نرمافزار مخربی گفته میشود که میتواند با اهداف مختلفی مانند سرقت اطلاعات، تخریب، جاسوسی یا ایجاد دسترسی غیرمجاز فعالیت کند.
یک حمله فیشینگ حتی میتواند به نصب بدافزار منجر شود. برای مثال، مهاجم ممکن است در یک ایمیل فیشینگ فایل آلوده قرار دهد و کاربر را با یک عنوان جذاب به اجرای آن ترغیب کند. به همین دلیل فیشینگ در بسیاری از حملات سایبری میتواند نقطه شروع یک حمله گستردهتر باشد.
پیشنهاد مطالعه : جاسوس افزار چیست ؟
سؤالات متداول درباره فیشینگ
آیا باز کردن پیام فیشینگ باعث هک شدن میشود؟
صرف باز کردن یک پیام الزاماً به معنی سرقت اطلاعات یا هک شدن سیستم نیست. خطر اصلی معمولاً زمانی ایجاد میشود که کاربر روی لینک یا فایل مخرب کلیک کند، اطلاعات حساس خود را وارد کند یا اقدامی را انجام دهد که مهاجم از او خواسته است. با این حال، پیامهای مشکوک را نباید باز یا بررسی بیشتر کرد و بهتر است حذف یا گزارش شوند.
آیا سایت فیشینگ میتواند کاملاً شبیه سایت اصلی باشد؟
بله. مهاجمان میتوانند ظاهر سایتهای جعلی را بسیار شبیه نسخه اصلی طراحی کنند. به همین دلیل بررسی ظاهر سایت به تنهایی کافی نیست و باید آدرس دامنه و نحوه ورود به سایت نیز بررسی شود. برخی حملات حتی از تکنیکهایی استفاده میکنند که تشخیص آنها برای کاربر عادی دشوارتر است.
آیا فیشینگ فقط از طریق ایمیل انجام میشود؟
خیر. فیشینگ میتواند از طریق ایمیل، پیامک، تماس تلفنی، شبکههای اجتماعی، پیامرسانها و صفحات وب انجام شود. Smishing و Vishing نمونههایی از حملات فیشینگ هستند که به ترتیب از پیامک و تماس تلفنی استفاده میکنند.
آیا نود 32 از فیشینگ جلوگیری میکند؟
بله. ESET NOD32 Antivirus دارای قابلیت Anti-Phishing است و میتواند هنگام دسترسی به سایتهای فیشینگ شناختهشده، آنها را شناسایی کرده و هشدار امنیتی نمایش دهد. این قابلیت یکی از لایههای محافظتی در برابر سایتهای جعلی است، اما همچنان باید از کلیک روی لینکهای مشکوک و وارد کردن اطلاعات حساس در صفحات ناشناس خودداری کرد.
جمعبندی؛ فیشینگ چیست و چگونه از آن جلوگیری کنیم؟
در پاسخ به سؤال فیشینگ چیست میتوان گفت فیشینگ نوعی حمله سایبری مبتنی بر فریب است که در آن مهاجم با جعل هویت یک فرد، شرکت یا سرویس معتبر تلاش میکند کاربر را به افشای اطلاعات حساس یا انجام یک اقدام خطرناک ترغیب کند. این حملات میتوانند از طریق ایمیل، پیامک، تماس تلفنی، شبکههای اجتماعی و سایتهای جعلی انجام شوند.
برای جلوگیری از فیشینگ قبل از کلیک روی هر لینک غیرمنتظره، فرستنده و آدرس مقصد را بررسی کنید، اطلاعات حساس را در صفحات ناشناس وارد نکنید، برای حسابهای مهم احراز هویت دومرحلهای را فعال کنید و نرمافزارها و سیستمعامل را بهروز نگه دارید. استفاده از یک راهکار امنیتی معتبر مانند ESET NOD32 Antivirus نیز میتواند با قابلیت ضد فیشینگ، یک لایه محافظتی دیگر در برابر سایتهای مخرب و جعلی ایجاد کند.
برای ایمنی کامل و جلوگیری از حملات فیشینگ پیشنهاد میکنیم از لایسنس معتبر نود 32 استفاده کنید.
