فیشینگ یکی از روشهایی است که مهاجمان با استفاده از آن کاربر را به یک وبسایت جعلی هدایت میکنند تا اطلاعاتی مانند نام کاربری، رمز عبور، اطلاعات بانکی یا سایر دادههای حساس را دریافت کنند. نکته خطرناک این است که یک صفحه فیشینگ میتواند از نظر ظاهری بسیار شبیه وبسایت واقعی باشد و کاربر بدون توجه به آدرس دامنه، اطلاعات خود را در آن وارد کند.
در چنین شرایطی، ESET Anti-Phishing یکی از لایههای امنیتی محصولات ESET است که برای شناسایی و مسدود کردن صفحات وب شناختهشده مرتبط با فیشینگ طراحی شده است. این قابلیت در ESET NOD32 Antivirus نیز وجود دارد و بهصورت پیشفرض فعال است.
ESET Anti-Phishing چیست؟
ESET Anti-Phishing قابلیتی امنیتی برای محافظت از کاربر در برابر وبسایتهایی است که با هدف فریب کاربران و سرقت اطلاعات حساس ایجاد شدهاند. فیشینگ معمولاً بر پایه مهندسی اجتماعی انجام میشود؛ یعنی مهاجم تلاش میکند صفحهای ایجاد کند که کاربر آن را واقعی تصور کند و اطلاعات خود را در اختیار آن قرار دهد.
برای مثال، ممکن است لینکی دریافت کنید که شما را به صفحهای شبیه ورود به یک سرویس آنلاین هدایت میکند. ظاهر صفحه، لوگو و حتی فرم ورود ممکن است کاملاً طبیعی به نظر برسد، اما اطلاعاتی که وارد میکنید مستقیماً در اختیار مهاجم قرار میگیرد. Anti-Phishing ESET برای شناسایی چنین صفحات شناختهشدهای و جلوگیری از دسترسی به آنها استفاده میشود.
ESET Anti-Phishing چگونه کار میکند؟
نحوه عملکرد Anti-Phishing نود 32 را میتوان بهصورت ساده اینگونه توضیح داد: هنگامی که قصد دسترسی به یک صفحه وب را دارید، ESET اطلاعات مربوط به صفحه یا آدرس آن را بررسی میکند و آن را با دادههای مربوط به تهدیدهای شناختهشده مقایسه میکند.
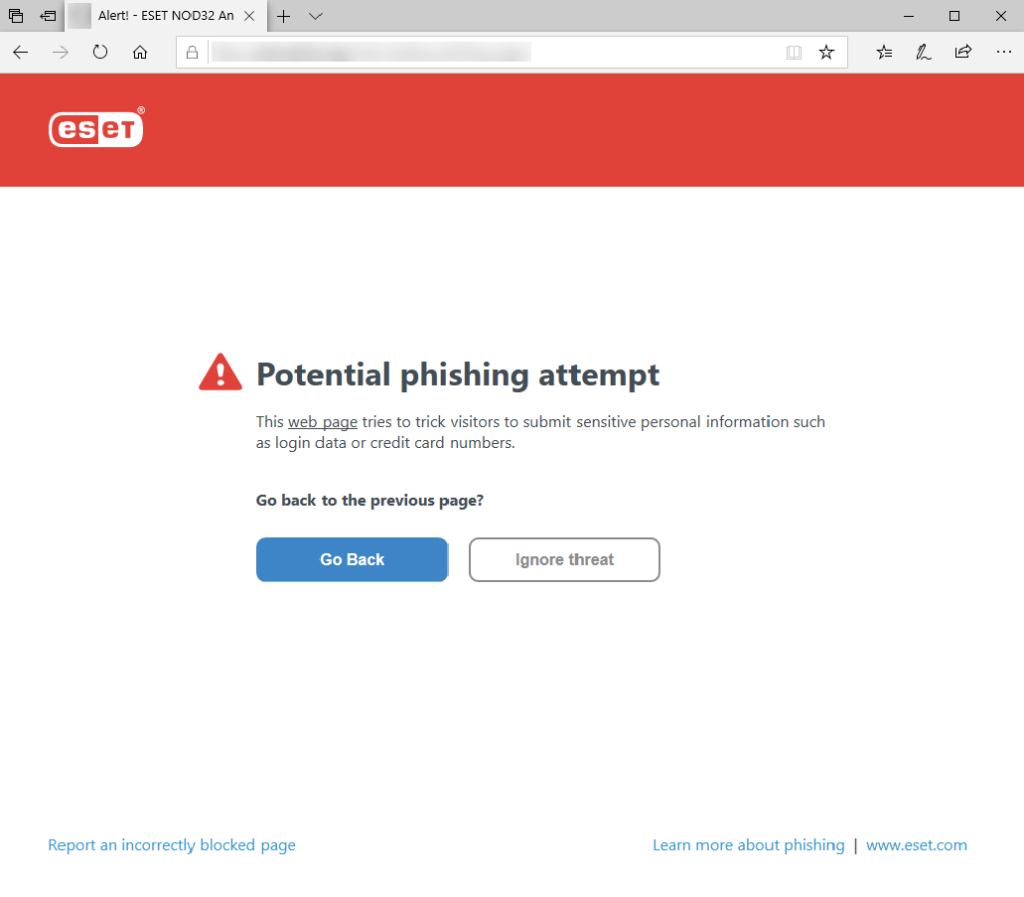
اگر صفحه موردنظر در فهرست سایتهای فیشینگ شناختهشده قرار داشته باشد، ESET دسترسی به آن را مسدود میکند و یک هشدار امنیتی در مرورگر نمایش میدهد. طبق مستندات ESET، پایگاه داده ضد فیشینگ بهصورت منظم بهروزرسانی میشود و اطلاعات تهدیدهای جدید در اختیار سیستمهای کاربران قرار میگیرد.
در نتیجه، فرآیند محافظت را میتوان به شکل زیر در نظر گرفت:
- کاربر روی یک لینک کلیک میکند یا آدرس یک سایت را وارد میکند.
- ESET ارتباط وب و مقصد موردنظر را بررسی میکند.
- اطلاعات سایت با دادههای مربوط به سایتهای فیشینگ شناختهشده مقایسه میشود.
- اگر سایت بهعنوان فیشینگ شناسایی شود، دسترسی به آن مسدود و هشدار نمایش داده میشود.
- کاربر میتواند از صفحه خارج شود و به سایت قبلی بازگردد.
این فرآیند باعث میشود کاربر پیش از اینکه اطلاعات حساسی مانند رمز عبور یا اطلاعات پرداخت را در یک صفحه جعلی وارد کند، با یک لایه هشدار و مسدودسازی مواجه شود.
آیا Anti-Phishing فقط لینکهای داخل ایمیل را بررسی میکند؟
خیر. تصور اینکه ESET Anti-Phishing فقط برای ایمیل طراحی شده است، درست نیست. این قابلیت در زمان دسترسی به صفحات وب عمل میکند و هدف آن محافظت در برابر صفحات فیشینگ است؛ بنابراین اگر لینک یک سایت فیشینگ را از طریق ایمیل، پیامرسان، شبکه اجتماعی یا هر مسیر دیگری دریافت کرده باشید، هنگام دسترسی به صفحه، محافظت ضد فیشینگ میتواند وارد عمل شود.
البته روش دریافت لینک اهمیتی ندارد؛ چیزی که اهمیت دارد مقصد لینک است. یک آدرس میتواند از طریق پیام دوست، ایمیل کاری یا یک وبسایت برای شما ارسال شده باشد، اما اگر مقصد آن صفحه جعلی باشد، همچنان میتواند خطرناک باشد.
نکته : پیشنهاد میکنیم با خرید لایسنس معتبر ESET Smart Security Premium امنیت کامپیوتر شخصی خود را به بالاترین حد برسانید.
تفاوت ESET Anti-Phishing با Web Access Protection چیست؟
این دو قابلیت ارتباط نزدیکی با یکدیگر دارند، اما دقیقاً یک مفهوم نیستند. Web Access Protection یک لایه گستردهتر برای بررسی ارتباطات وب و شناسایی تهدیدهای موجود در محتوای اینترنتی است، در حالی که Anti-Phishing مشخصاً روی جلوگیری از دسترسی به صفحات فیشینگ تمرکز دارد.
| قابلیت | کاربرد اصلی |
|---|---|
| Web Access Protection | بررسی ارتباطات وب و شناسایی محتوای مخرب و تهدیدهای اینترنتی |
| ESET Anti-Phishing | شناسایی و مسدود کردن صفحات شناختهشده فیشینگ |
| Real-time File System Protection | محافظت بلادرنگ از فایلها و فعالیتهای مربوط به فایلهای سیستم |
در ESET NOD32 Antivirus، غیرفعال کردن Web Access Protection باعث میشود Anti-Phishing نیز کار نکند. به همین دلیل ESET توصیه میکند این لایه حفاظتی فعال باقی بماند.
وقتی ESET یک سایت فیشینگ را شناسایی میکند چه اتفاقی میافتد؟
اگر ESET صفحهای را بهعنوان یک سایت فیشینگ شناختهشده تشخیص دهد، بهجای اینکه اجازه دهد صفحه به شکل عادی باز شود، یک هشدار امنیتی نمایش میدهد. در این هشدار به کاربر اعلام میشود که صفحه موردنظر میتواند برای دریافت اطلاعات حساس مانند اطلاعات ورود یا اطلاعات کارت بانکی مورد استفاده قرار گیرد.
در چنین شرایطی گزینه Go Back برای بازگشت به صفحه قبلی ارائه میشود. ESET همچنین گزینهای برای نادیده گرفتن هشدار دارد، اما خود ESET ادامه دادن به سایت شناساییشده بهعنوان فیشینگ را توصیه نمیکند.
اگر ESET هشدار فیشینگ نمایش داد، بهترین کار این است که صفحه را ببندید و اطلاعاتی مانند رمز عبور، کد تأیید یا اطلاعات بانکی را در آن وارد نکنید.
آیا هشدار Anti-Phishing یعنی کامپیوتر ویروسی شده است؟
خیر. این دو موضوع را نباید با یکدیگر اشتباه گرفت. اگر ESET هنگام ورود به یک وبسایت هشدار فیشینگ نمایش دهد، لزوماً به این معنی نیست که کامپیوتر شما ویروسی شده است.
در بسیاری از موارد، ESET قبل از اینکه کاربر اطلاعات حساس خود را در یک صفحه جعلی وارد کند، دسترسی به همان صفحه را متوقف میکند. بنابراین مشاهده هشدار Anti-Phishing میتواند نشانهای از این باشد که یک مقصد وب مشکوک شناسایی و مسدود شده است، نه اینکه حتماً بدافزاری روی سیستم شما نصب شده باشد.
آیا سایت HTTPS میتواند فیشینگ باشد؟
بله. وجود HTTPS بهتنهایی به معنی معتبر یا امن بودن یک وبسایت نیست. HTTPS عمدتاً برای رمزنگاری ارتباط میان مرورگر و سرور استفاده میشود و نمیتواند تضمین کند که صاحب وبسایت یک شرکت معتبر است یا صفحه برای سرقت اطلاعات ساخته نشده است.
به همین دلیل، هنگام ورود به حسابهای مهم فقط به علامت قفل مرورگر توجه نکنید. نام دامنه را نیز با دقت بررسی کنید و اگر لینک از طریق پیام یا ایمیل دریافت شده، در صورت تردید بهتر است آدرس رسمی سرویس موردنظر را خودتان وارد کنید.
پیشنهاد مطالعه : Troubleshooting و Diagnostics در نود 32 چیست؟
چرا Anti-Phishing در نود 32 اهمیت دارد؟
بخشی از خطر فیشینگ به رفتار کاربر مربوط میشود. ممکن است کاربر آدرس یک سایت را اشتباه وارد کند، روی لینک تبلیغاتی کلیک کند یا لینکی را که از طریق یک پیام دریافت کرده بدون بررسی باز کند. ظاهر حرفهای صفحات جعلی نیز تشخیص آنها را دشوارتر میکند.
در چنین شرایطی، Anti-Phishing نود 32 یک لایه حفاظتی اضافه در مسیر کاربر و سایت مقصد ایجاد میکند. اگر صفحه در پایگاه داده فیشینگ ESET شناخته شده باشد، سیستم میتواند قبل از ادامه دسترسی هشدار بدهد و صفحه را مسدود کند.
چگونه Anti-Phishing نود 32 را فعال کنیم؟
در نسخههای فعلی ESET NOD32 Antivirus، تنظیمات مربوط به این قابلیت در بخش محافظت از اینترنت قرار دارد. برای بررسی وضعیت آن، برنامه ESET را باز کنید و وارد بخش تنظیمات شوید. سپس از مسیر Setup > Internet protection میتوانید وضعیت Web Access Protection و Anti-Phishing Protection را مشاهده کنید.
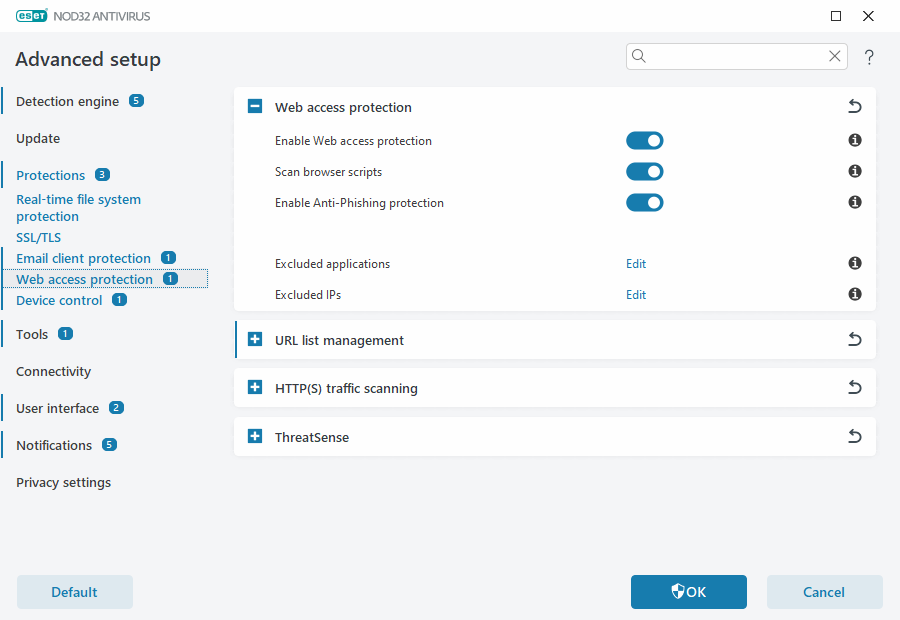
برای تنظیمات پیشرفتهتر نیز مسیر Advanced setup > Protections > Web access protection در دسترس است. در این بخش گزینه Enable Anti-Phishing protection قرار دارد.
در حالت عادی بهتر است این قابلیت را غیرفعال نکنید؛ ESET نیز فعال ماندن Anti-Phishing و Web Access Protection را توصیه میکند.
اگر ESET یک سایت معتبر را اشتباهی فیشینگ تشخیص داد چه کنیم؟
هیچ سیستم تشخیصی از خطای احتمالی مصون نیست. اگر مطمئن هستید یک وبسایت معتبر است اما ESET آن را بهعنوان فیشینگ شناسایی کرده، بهجای اینکه بلافاصله حفاظت را خاموش کنید، بهتر است موضوع را بررسی و در صورت نیاز سایت را به ESET گزارش کنید.
ESET امکان گزارش وبسایتهایی را که بهاشتباه بهعنوان فیشینگ شناسایی شدهاند فراهم کرده است. کارشناسان ESET میتوانند گزارش را بررسی کنند و در صورت وجود تشخیص اشتباه، آن را اصلاح کنند.
آیا میتوان یک سایت را از بررسی Anti-Phishing خارج کرد؟
از نظر فنی امکان تعریف استثنا برای برخی آدرسها وجود دارد، اما استفاده از این قابلیت باید با احتیاط انجام شود. وقتی یک سایت را از بررسی خارج میکنید، عملاً یک لایه حفاظتی را برای آن مقصد کاهش میدهید.
بنابراین اگر فقط به این دلیل که یک سایت برای شما باز نمیشود، Anti-Phishing را غیرفعال یا آن سایت را در فهرست استثنا قرار دهید، ممکن است در آینده یک تهدید واقعی را بدون هشدار مشاهده کنید. بهتر است ابتدا علت مسدود شدن سایت را بررسی کنید و در صورت تشخیص اشتباه، آن را به ESET گزارش دهید.
پیشنهاد مطالعه : بهترین نسخه ESET برای کامپیوتر شخصی، لپتاپ و سیستم اداری
چطور بفهمیم هشدار ESET واقعی است یا خطای تشخیص؟
اولین نکته این است که صرفاً به دلیل آشنایی با نام یک سایت، هشدار را نادیده نگیرید. حتی سایتهایی که ظاهراً معتبر هستند ممکن است در مقطعی هک شده باشند یا یک صفحه جعلی روی دامنهای مشابه نام اصلی ایجاد شده باشد.
اگر با هشدار روبهرو شدید، این موارد را بررسی کنید:
- آدرس کامل دامنه را با دقت بخوانید.
- به حروف اضافه، خط تیره، زیر دامنهها و پسوند دامنه توجه کنید.
- بررسی کنید آیا واقعاً قصد ورود به آن سایت را داشتهاید یا لینک بهصورت ناخواسته باز شده است.
- اگر سایت مربوط به بانک، ایمیل یا یک سرویس مهم است، آدرس رسمی آن را بهصورت دستی وارد کنید.
- در صورت اطمینان از اشتباه بودن تشخیص، سایت را برای بررسی به ESET گزارش کنید.
آیا Anti-Phishing میتواند جلوی سرقت رمز عبور را بگیرد؟
هدف اصلی Anti-Phishing جلوگیری از دسترسی به صفحات شناختهشده فیشینگ است تا کاربر پیش از ارائه اطلاعات حساس با هشدار مواجه شود. بنابراین این قابلیت میتواند در کاهش خطر سرقت رمز عبور از طریق سایتهای فیشینگ نقش مهمی داشته باشد.
با این حال، Anti-Phishing جایگزین دقت کاربر نیست. اگر کاربر رمز عبور خود را در یک سایت ناشناس وارد کند که هنوز در فهرست تهدیدهای شناختهشده ESET قرار نگرفته است، ممکن است سیستم امنیتی نیز نتواند آن را همان لحظه مسدود کند. به همین دلیل بررسی آدرس سایت و استفاده از احراز هویت دومرحلهای در کنار آنتیویروس اهمیت دارد.
پیشنهاد مطالعه : اگر لایسنس ESET منقضی شود چه اتفاقی میافتد؟
اگر اطلاعات خود را در یک سایت فیشینگ وارد کردیم چه کنیم؟
اگر متوجه شدید که رمز عبور یا اطلاعات حساب خود را در یک سایت فیشینگ وارد کردهاید، منتظر هشدار آنتیویروس نمانید. در اولین فرصت از یک دستگاه مطمئن وارد حساب مربوطه شوید و رمز عبور را تغییر دهید. اگر همان رمز را در سرویسهای دیگری نیز استفاده کردهاید، رمز آن حسابها را هم تغییر دهید.
در صورت امکان، احراز هویت دومرحلهای را فعال کنید و نشستهای فعال حساب را بررسی و نشستهای ناشناس را خارج کنید. اگر اطلاعات بانکی یا پرداخت را وارد کردهاید، با بانک یا ارائهدهنده سرویس پرداخت تماس بگیرید و موضوع را اطلاع دهید.
آیا Anti-Phishing نود 32 جایگزین دقت کاربر میشود؟
خیر. ESET Anti-Phishing یک لایه امنیتی مهم است، اما نباید آن را جایگزین رفتار صحیح در اینترنت دانست. فیشینگ دائماً در حال تغییر است و مهاجمان میتوانند دامنههای جدید، صفحات جدید و روشهای مهندسی اجتماعی تازه ایجاد کنند.
بنابراین بهترین روش این است که Anti-Phishing فعال باشد و در کنار آن، کاربر نیز آدرس سایتها را بررسی کند، روی لینکهای ناشناس کلیک نکند، اطلاعات حساس را در صفحات مشکوک وارد نکند و نرمافزار امنیتی خود را بهروز نگه دارد.
پیشنهاد مطالعه : ESET SysInspector چیست؟
تفاوت Anti-Phishing با آنتیویروس معمولی چیست؟
آنتیویروس وظایف گستردهای برای شناسایی و مقابله با بدافزارها دارد، در حالی که Anti-Phishing یک قابلیت تخصصیتر برای محافظت در برابر وبسایتهای فیشینگ است. در ESET NOD32 این قابلیت در کنار Web Access Protection قرار گرفته تا هنگام استفاده از اینترنت، لایههای مختلف محافظت در برابر تهدیدهای آنلاین فعال باشند.
| مورد | Anti-Phishing | محافظت ضد بدافزار |
|---|---|---|
| سایتهای فیشینگ | تمرکز اصلی | بسته به نوع تهدید |
| بدافزارهای فایلمحور | هدف اصلی نیست | تمرکز اصلی |
| سرقت اطلاعات از طریق صفحه جعلی | محافظت در برابر صفحات شناختهشده فیشینگ | ممکن است در صورت وجود محتوای مخرب نقش داشته باشد |
| محافظت هنگام وبگردی | بله | بله، از طریق ماژولهای مرتبط |
چند نکته مهم برای استفاده ایمن از اینترنت
- اگر لینکی از طریق پیامک یا پیامرسان دریافت کردید، قبل از کلیک مقصد آن را بررسی کنید.
- برای ورود به حسابهای حساس، آدرس سایت را خودتان وارد کنید یا از بوکمارک مطمئن استفاده کنید.
- اگر ESET هشدار فیشینگ نمایش داد، بدون بررسی دلیل هشدار گزینه نادیده گرفتن تهدید را انتخاب نکنید.
- Anti-Phishing و Web Access Protection را بدون دلیل غیرفعال نکنید.
- ویندوز، مرورگر و آنتیویروس را بهروز نگه دارید.
- برای حسابهای مهم از رمزهای عبور منحصربهفرد و احراز هویت دومرحلهای استفاده کنید.
جمعبندی؛ ESET Anti-Phishing چگونه از شما محافظت میکند؟
ESET Anti-Phishing یکی از لایههای امنیتی ESET برای مقابله با وبسایتهای فیشینگ است. این قابلیت هنگام دسترسی به صفحات وب، سایتهای شناختهشده فیشینگ را شناسایی میکند و در صورت تطبیق، دسترسی را متوقف کرده و هشدار امنیتی نمایش میدهد. پایگاه داده مربوط به تهدیدهای فیشینگ نیز بهصورت منظم بهروزرسانی میشود.
در ESET NOD32 Antivirus، Anti-Phishing در کنار Web Access Protection قرار دارد و بهصورت پیشفرض فعال است. بنابراین اگر هدف شما کاهش خطر سرقت رمز عبور و اطلاعات حساس از طریق صفحات جعلی است، بهتر است این قابلیت را فعال نگه دارید و همزمان به آدرس سایتها، لینکهای ناشناس و رفتارهای مشکوک در اینترنت توجه داشته باشید.
سوالات متداول
ESET Anti-Phishing چیست؟
ESET Anti-Phishing قابلیتی امنیتی برای شناسایی و مسدود کردن صفحات وب شناختهشده فیشینگ است. این قابلیت در ESET NOD32 Antivirus وجود دارد و بهصورت پیشفرض فعال است.
آیا Anti-Phishing در نود 32 فعال است؟
بله. طبق مستندات ESET، Anti-Phishing در ESET NOD32 Antivirus بهصورت پیشفرض فعال است و از مسیر تنظیمات Web Access Protection میتوان وضعیت آن را بررسی کرد.
اگر ESET یک سایت را فیشینگ تشخیص داد چه کنیم؟
بهتر است به صفحه قبلی بازگردید و اطلاعات حساس خود را در آن سایت وارد نکنید. اگر تصور میکنید تشخیص اشتباه است، میتوانید سایت را برای بررسی به ESET گزارش کنید.
آیا Anti-Phishing جلوی همه سایتهای فیشینگ را میگیرد؟
هدف این قابلیت شناسایی و مسدود کردن صفحات فیشینگ شناختهشده است، اما هیچ سیستم امنیتی نمیتواند تضمین کند که هر تهدید جدیدی را بلافاصله شناسایی کند. به همین دلیل رعایت اصول امنیتی توسط کاربر همچنان ضروری است.
آیا برای استفاده از Anti-Phishing باید Web Access Protection فعال باشد؟
بله. در ESET NOD32 Antivirus، غیرفعال کردن Web Access Protection باعث میشود Anti-Phishing نیز اجرا نشود. ESET توصیه میکند Web Access Protection فعال باقی بماند.
آیا HTTPS بودن یک سایت به معنی امن بودن آن است؟
خیر. HTTPS امنیت ارتباط را افزایش میدهد، اما بهتنهایی معتبر بودن هویت سایت یا نبود فیشینگ را تضمین نمیکند. نام دامنه و مقصد واقعی سایت را نیز باید بررسی کنید.

یک پاسخ